Всё, что нужно знать о рисках безопасности Подключения к удаленному рабочему столу
Что вы знаете о рисках безопасности Подключения к удаленному рабочему столу? Эта статья представляет собой исчерпывающий сборник важной информации, охватывающий основные уязвимости безопасности и стратегии повышения безопасности Подключения к удаленному рабочему столу.
By Tyler / Published on September 16, 2026


Что такое подключение к удаленному рабочему столу?
Подключение к удаленному рабочему столу (Remote Desktop Connection, RDC), также известное как протокол удаленного рабочего стола (RDP), — это технология, которая предоставляет возможность управлять компьютером с удаленного расстояния, эмулируя физическое присутствие. Она обычно используется в сетях или через интернет и встроена в большинство операционных систем Windows. Кроме того, системы Mac также могут использовать RDP. Множество предприятий полагаются на RDP для организации удаленной работы своих сотрудников.
Каковы основные риски безопасности подключения к удаленному рабочему столу?
Представьте программное обеспечение в виде пазла, а уязвимости — как недостающие элементы. Эти пробелы позволяют хитрым хакерам проникать внутрь и портить ваши данные. Microsoft заявляет, что множество устройств уязвимы к этим рискам RDP. Ниже приведены три основных типа рисков безопасности подключения к удаленному рабочему столу.
Хрупкий бастион: слабые учетные данные для входа
Представьте себе следующее: вы запираете входную дверь на ключ. Компьютеры делают то же самое. Но некоторые люди выбирают «123456» в качестве своего цифрового ключа. Угадайте что? Хакеры это обожают. Они проникают в вашу сеть, крадут ваши секреты и ломают ваши вещи. Это все равно что оставить дверь незапертой.
Открытый шлюз: неограниченный доступ через порты
Представьте порты как двери в здании. RDC использует порт 3389. Хакеры знают об этом и пытаются проникнуть внутрь. Это похоже на секретный клуб, где вышибала задремал.
Устранение брешей: исправленные проблемы
Представьте, что вы нашли дыру в стене. Вы заделываете ее, но иногда все равно дует сквозняк. Это и есть RDC. Бреши устранены, но некоторые все еще могут пропускать ветер. «BlueKeep» — одна из таких брешей. Хакеры используют ее для совершения вредоносных действий на вашем компьютере. Microsoft выпустила исправление, но вам нужно его применить.
6 возможных способов снижения рисков безопасности подключения к удаленному рабочему столу
Вот шесть возможных подходов, которые могут помочь вам устранить риски безопасности подключения к удаленному рабочему столу и повысить безопасность подключения к удаленному рабочему столу. Эти рекомендации могут пересекаться, и повышение безопасности в одной области также может положительно повлиять на другие аспекты.
Способ 1. Включите и обеспечьте соблюдение строгой конфигурации RDP
Чтобы предотвратить потенциальные риски безопасности, возникающие из-за слабых конфигураций RDP, крайне важно усилить и обеспечить соблюдение строгих настроек RDP. Вот меры, которые вы можете предпринять, чтобы предотвратить эксплуатацию уязвимостей RDP киберпреступниками:
- Улучшите учетные данные для входа: Устраните использование слабых учетных данных, внедрив сложные пароли, которые трудно взломать.
- Внедрите блокировку учетных записей: Применяйте политики, которые блокируют учетную запись после заданного числа попыток входа для каждого пользователя. Обязательно регистрируйте как неудачные, так и успешные попытки входа, что поможет в выявлении аномального поведения.
- Внедрите проверку подлинности на уровне сети (NLA): Использование NLA может значительно снизить первомоначальную нагрузку на ресурсы сервера и обеспечить защиту от кибератак. Это отличный способ предотвратить атаку «человек посередине» (MITM).
Следуя этим рекомендациям, вы сможете создать более надежную конфигурацию RDP, предотвратив тем самым несанкционированный доступ и повысив общий уровень безопасности вашей системы.
Способ 2. Используйте уникальные имена учетных записей
Рассмотрите возможность использования характерных имен учетных записей, которые не раскрывают личные или организационные данные. Распространенные форматы, такие как «имя.фамилия», могут облегчить злоумышленникам угадывание имен пользователей, адресов электронной почты и паролей. Выбор менее предсказуемых соглашений об именовании повышает безопасность.
Способ 3. Внедрите единый вход (SSO)
Рассмотрите возможность внедрения единого входа (SSO) в качестве эффективной меры безопасности. SSO упрощает вход пользователей в различные приложения. Этот метод аутентификации позволяет пользователям получать доступ к нескольким независимым программным системам с помощью одной учетной записи.
Внедрение SSO позволит вашей организации усилить контроль за безопасностью паролей и применить расширенные средства защиты, такие как многофакторная аутентификация. Кроме того, вы можете интегрировать удаленный доступ RDP в структуру SSO, чтобы снизить уязвимость входа пользователей, о которой говорилось ранее. Это упрощает контроль доступа и укрепляет общие меры безопасности.
Способ 4. Включите многофакторную аутентификацию (MFA)
Для повышения безопасности рассмотрите возможность включения многофакторной аутентификации (MFA). Этот метод требует от пользователей предоставления защитного токена, например кода из уведомления или биометрической проверки, во время входа в систему. Требование нескольких уровней проверки значительно затрудняет для злоумышленников несанкционированный доступ к вычислительным устройствам. Чем больше препятствий они встречают, тем ниже вероятность успешного несанкционированного доступа.
Способ 5. Настройте ограничения межсетевого экрана
Настройте корпоративный брандмауэр для эффективного ограничения доступа. Блокируйте трафик на порт 3389, если он исходит не из предопределенных разрешенных диапазонов IP-адресов или устройств ваших сотрудников.
Однако этот метод требует сложной ручной настройки и остается уязвимым к атакам, если хакеры получают контроль над разрешенным IP-адресом или компрометируют устройства сотрудников. Кроме того, процесс идентификации и предварительного добавления устройств сотрудников в белый список может вызывать трудности, что приводит к частым запросам в ИТ-отдел от пострадавших сотрудников и потенциальным сбоям в работе.
Способ 6. Используйте шлюз удаленных рабочих столов (RDP-шлюз)
Рассмотрите возможность использования RDP-шлюза для повышения безопасности. Современные редакции Windows Server предлагают сервер RDP-шлюза, который имеет внешний интерфейс, подключенный к нескольким внутренним конечным точкам RDP. Корпорация Microsoft предоставляет подробные руководства по настройке этого сервера шлюза.
Использование RDP-шлюза упрощает управление уязвимостями RDP-безопасности. Оно охватывает различные аспекты, такие как ведение журналов, сертификаты TLS, безопасная аутентификация на оконечных устройствах без прямого выхода в интернет, авторизация доступа к внутренним хостам, учетные записи пользователей и многое другое. Этот подход централизует и укрепляет управление RDP с помощью повышенных мер безопасности.
Бонусный совет: выберите высокобезопасную альтернативу RDP
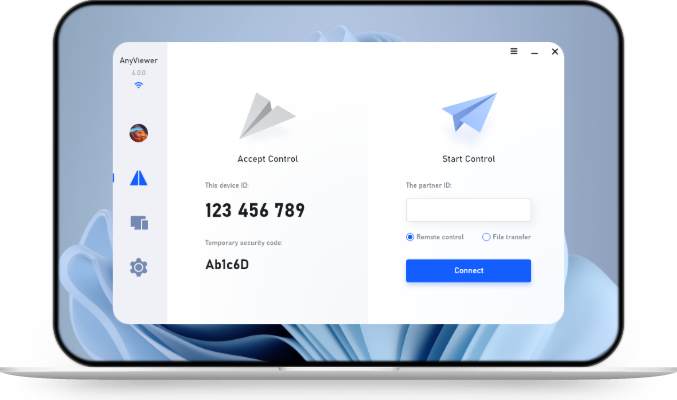
Учитывая растущее внимание злоумышленников к использованию протокола Windows RDP в качестве основного вектора атак, многие организации отказываются от RDP в пользу более надежных решений для удаленного доступа. Знакомьтесь с AnyViewer — исключительно безопасной альтернативой RDP.
AnyViewer выделяется как бесплатное, но при этом чрезвычайно безопасное программное обеспечение для удаленного рабочего стола для пользователей Windows. Оно решает ряд проблем безопасности, повышая защиту пользователей от потенциальных угроз:
- Сквозное шифрование: AnyViewer уделяет первоочередное внимание безопасности данных благодаря сквозному шифрованию с использованием надежного алгоритма эллиптической криптографии (ECC) с длиной ключа 256 бит.
- Двухфакторная аутентификация: При активированной функции доступ с нового устройства требует ввода проверочного кода, отправленного на вашу электронную почту, что существенно повышает безопасность учетной записи.
- Блокировка интерфейса: AnyViewer позволяет блокировать свой интерфейс при отходе от компьютера. Для разблокировки заблокированного интерфейса программы требуется пароль, что повышает безопасность устройства.
Давайте рассмотрим, как использовать AnyViewer для установления безопасных соединений с удаленными компьютерами без присмотра:
Шаг 1. Установите AnyViewer на выбранные устройства.
Шаг 2. Выполните первоначальную настройку, зарегистрировавшись или войдя в систему.
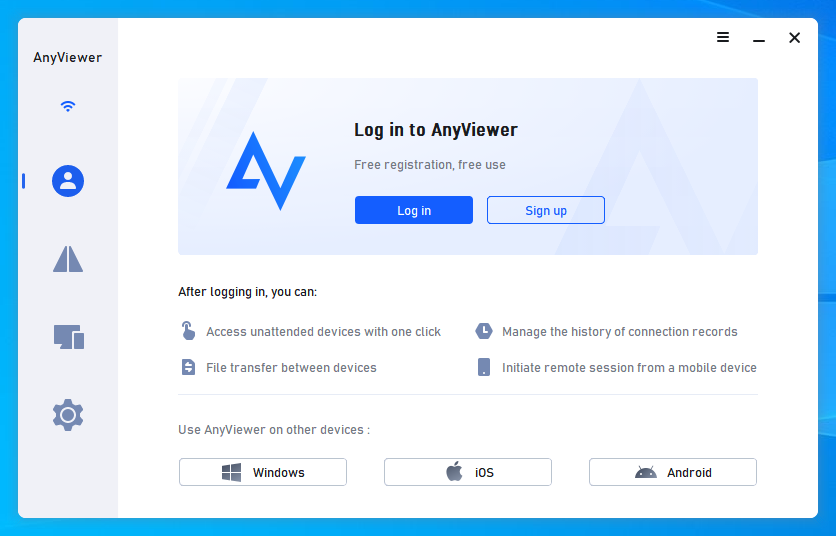
Шаг 3. Вход выполнен успешно. Теперь вы можете приступить к установке надежных подключений.
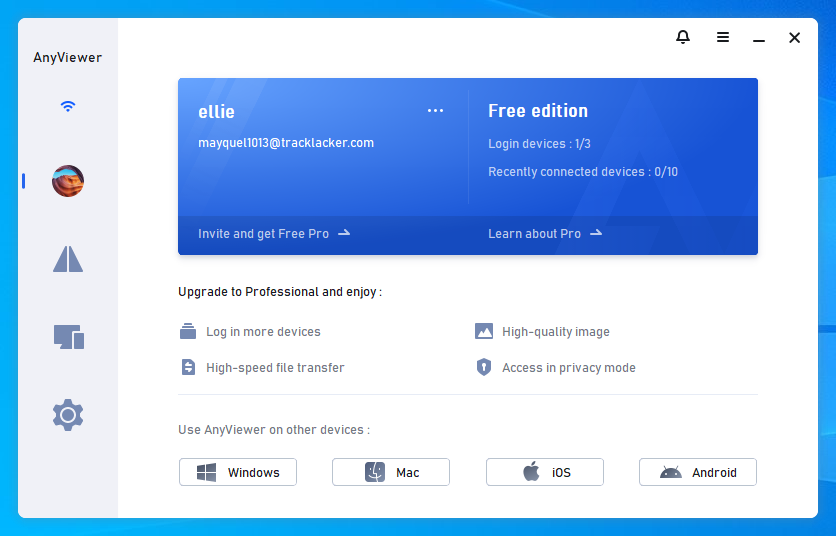
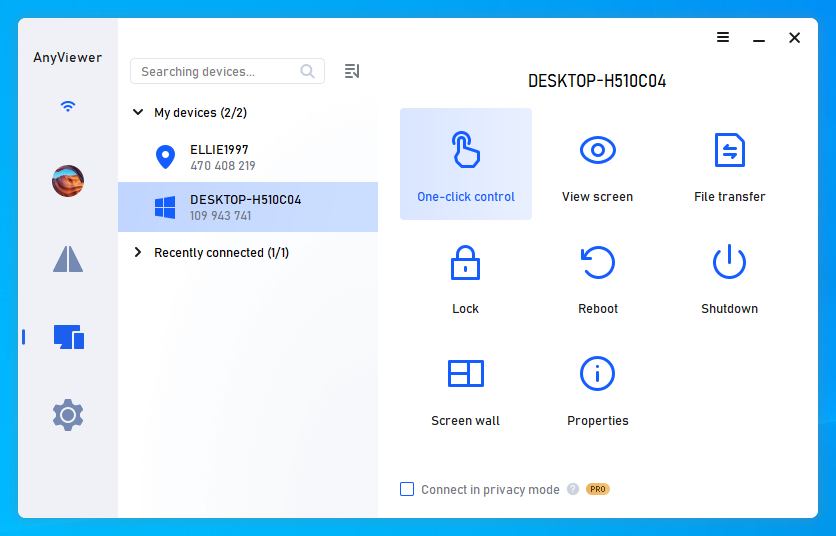
Шаг 4. Найдите целевой удаленный компьютер в списке в разделе "Устройства".
Шаг 5. Легко устанавливайте соединения с помощью функции "Управление в один клик".
- ★Советы:
- Рекомендуется перейти на профессиональный или корпоративный план AnyViewer для получения следующих возможностей:
- Больше возможностей управления устройствами: Удобное управление устройствами для неоБслуживаемого доступа.
- Больше удаленных сеансов: Одновременная обработка нескольких удаленных сеансов.
- Простая передача файлов: Беспрепятственное перемещение файлов.
- Режим конфиденциальности: Обеспечение конфиденциальности и безопасности.
- ... (и многое другое)
Заключение
Подводя итог, отметим, что понимание рисков безопасности подключений к удаленному рабочему столу имеет жизненно важное значение. Слабые учетные данные, открытые порты и остающиеся уязвимости представляют угрозу. Противодействуйте им с помощью надежных конфигураций RDP, уникальных имен учетных записей, единого входа (SSO), многофакторной аутентификации (MFA), ограничений брандмауэра и шлюзов RDP.
Рассмотрите безопасную альтернативу — AnyViewer, которая предлагает сквозное шифрование, двухфакторную аутентификацию и заблокированный интерфейс. Следуя этим мерам и изучая варианты повышенной безопасности, вы сможете создать более безопасную среду для удаленных подключений, гарантирующую защиту от несанкционированного доступа и утечек данных.