Wszystko, co musisz wiedzieć o zagrożeniach bezpieczeństwa połączenia pulpitu zdalnego
Ile wiesz o zagrożeniach bezpieczeństwa połączenia pulpitu zdalnego? Artykuł zawiera kompleksowe zestawienie najważniejszych informacji, obejmujące główne podatności w zakresie bezpieczeństwa oraz strategie zwiększające bezpieczeństwo połączenia pulpitu zdalnego.
By Tyler / Published on September 16, 2026


Co to jest Połączenie pulpitu zdalnego?
Połączenie pulpitu zdalnego (RDC), znane również jako protokół pulpitu zdalnego (RDP), to technologia umożliwiająca kontrolowanie komputera z odległej lokalizacji, co daje wrażenie fizycznej obecności. Jest powszechnie używana w sieciach lub Internecie i jest wbudowana w większość systemów operacyjnych Windows. Ponadto systemy Mac mogą również korzystać z RDP. Wiele przedsiębiorstw polega na RDP, aby ułatwić swoim pracownikom pracę zdalną.
Jakie są główne zagrożenia bezpieczeństwa związane z Połączeniem pulpitu zdalnego?
Wyobraź sobie oprogramowanie jako układankę, a luki w zabezpieczeniach jako brakujące elementy. Te szczeliny pozwalają podstępnym hakerom wchodzić i mieszać w Twoich danych. Microsoft twierdzi, że wiele urządzeń jest narażonych na te zagrożenia RDP. Poniżej przedstawiono trzy główne typy zagrożeń bezpieczeństwa Połączenia pulpitu zdalnego.
Kruchy bastion: Słabe poświadczenia logowania użytkownika
Wyobraź to sobie: zamykasz drzwi wejściowe na klucz. Komputery robią to samo. Jednak niektórzy wybierają „123456” jako swój cyfrowy klucz. Zgadnij co? Haker Wężownicy uwielbiają to. Wkradają się do Twojej sieci, kradną Twoje sekrety i niszczą Twoje rzeczy. To tak, jakby zostawić niezamknięte drzwi.
Otwarta brama: Nieograniczony dostęp do portów
Pomyśl o portach jak o drzwiach w budynku. RDC działa na porcie 3389. Hakerzy o tym wiedzą i próbują się wkraść. To jak tajny klub, w którym bramkarz ucina sobie drzemkę.
Łatanie dziur: Rozwiązane problemy
Wyobraź sobie, że znajdujesz dziurę w ścianie. Łatasz ją, ale czasami nadal wieje. Tak właśnie jest z RDC. Istnieją załatane dziury, ale niektóre nadal mogą wpuszczać przeciąg. „BlueKeep” to jedna z takich dziur. Hakerzy używają jej do wyrządzania szkód na komputerze. Microsoft ją załatał, ale musisz zastosować tę poprawkę.
6 możliwych sposobów na zmniejszenie ryzyka bezpieczeństwa Połączenia pulpitu zdalnego
Oto sześć potencjalnych podejść, które mogą pomóc w eliminacji zagrożeń bezpieczeństwa Połączenia pulpitu zdalnego i zwiększyć bezpieczeństwo Połączenia pulpitu zdalnego. Te sugestie mogą się nakładać, a poprawa bezpieczeństwa w jednym obszarze może pozytywnie wpłynąć również na inne aspekty.
Sposób 1. Włącz i wymuś silną konfigurację RDP
Aby zapobiec potencjalnym zagrożeniom bezpieczeństwa wynikającym z luźnych konfiguracji RDP, niezbędne jest wzmocnienie i wyegzekwowanie rygorystycznych ustawień RDP. Oto działania, które możesz podjąć, aby zapobiec wykorzystywaniu luk w zabezpieczeniach RDP przez cyberprzestępców:
- Ulepszenie poświadczeń logowania: Rozwiąż problem słabych poświadczeń, wprowadzając złożone hasła, które trudno złamać.
- Wprowadzenie blokady kont: Przyjmij zasady powodujące blokowanie konta po określonej liczbie prób logowania dla każdego użytkownika. Zapewnij rejestrowanie zarówno nieudanych, jak i udanych prób logowania, co pomoże w identyfikacji wszelkich nietypowych zachowań.
- Wdrożenie uwierzytelniania na poziomie sieci (NLA): Wdrożenie NLA może znacznie zmniejszyć początkowe zapotrzebowanie serwera na zasoby i zapewnić ochronę przed cyberatakami. To doskonały sposób na uniknięcie ataku typu Man-in-the-Middle (MITM).
Przestrzeganie tych praktyk pozwala ustanowić bardziej niezawodną konfigurację RDP, zapobiegając w ten sposób nieautoryzowanemu dostępowi i poprawiając ogólny poziom bezpieczeństwa systemu.
Sposób 2. Używanie unikalnych nazw kont
Rozważ użycie charakterystycznych nazw kont, które nie ujawniają danych osobowych ani organizacyjnych. Powszechne formaty, takie jak „imię.nazwisko”, ułatwiają cyberprzestępcom odgadywanie nazw użytkowników, adresów e-mail i haseł. Wybór mniej przewidywalnych konwencji nazewnictwa poprawia bezpieczeństwo.
Sposób 3. Wdrożenie logowania jednokrotnego (SSO)
Rozważ wdrożenie logowania jednokrotnego (SSO) jako skutecznego środka bezpieczeństwa. SSO upraszcza logowanie użytkowników w różnych aplikacjach. Ta metoda uwierzytelniania umożliwia użytkownikom dostęp do wielu niezależnych systemów oprogramowania przy użyciu jednego zestawu poświadczeń.
Przyjmując SSO, Twoja organizacja może wzmocnić egzekwowanie bezpieczeństwa haseł i wdrożyć zaawansowane zabezpieczenia, takie jak uwierzytelnianie wieloskładnikowe. Co więcej, możesz nawet zintegrować zdalny dostęp RDP w ramach struktury SSO, aby ograniczyć wspomnianą wcześniej podatność logowania użytkowników. Usprawnia to kontrolę dostępu i wzmacnia ogólne środki bezpieczeństwa.
Sposób 4. Włączenie uwierzytelniania wieloskładnikowego (MFA)
Aby zwiększyć bezpieczeństwo, rozważ włączenie uwierzytelniania wieloskładnikowego (MFA). Ta metoda wymaga od użytkowników podania tokena bezpieczeństwa, takiego jak kod z powiadomienia lub weryfikacja biometryczna, podczas logowania. Wymaganie wielu warstw weryfikacji znacznie utrudnia napastnikom uzyskanie nieautoryzowanego dostępu do urządzeń obliczeniowych. Im więcej przeszkód napotkają, tym mniejsze prawdopodobieństwo udanego nieautoryzowanego dostępu.
Sposób 5. Konfiguracja ograniczeń zapory sieciowej
Skonfiguruj firmową zaporę sieciową, aby skutecznie ograniczyć dostęp. Zablokuj ruch na porcie 3389, chyba że pochodzi on z predefiniowanych, dozwolonych zakresów adresów IP lub urządzeń Twoich pracowników.
Jednak ta metoda wymaga rozszerzonej konfiguracji ręcznej i pozostaje podatna na ataki, jeśli hakerzy przejmą kontrolę nad dozwolonym adresem IP lub skompromitują urządzenia pracowników. Ponadto proces identyfikacji i wstępnego autoryzowania urządzeń pracowników może być skomplikowany, co prowadzi do częstych zgłoszeń do działu IT od poszkodowanych pracowników i potencjalnych zakłóceń w produktywności.
Sposób 6. Zastosuj bramę RDP
Rozważ użycie bramy RDP w celu zwiększenia bezpieczeństwa. Nowoczesne wersje systemu Windows Server oferują serwer bramy RDP, który dysponuje interfejsem zewnętrznym połączonym z wieloma wewnętrznymi punktami końcowymi RDP. Firma Microsoft udostępnia kompleksowe wskazówki dotyczące konfiguracji tego serwera bramy.
Wdrożenie bramy RDP usprawnia zarządzanie lukami w zabezpieczeniach protokołu RDP. Obejmuje ono różne aspekty, takie jak rejestrowanie, certyfikaty TLS, bezpieczne uwierzytelnianie na urządzeniach końcowych bez bezpośredniego dostępu do Internetu, autoryzacja dostępu do hosta wewnętrznego, relacje użytkowników i inne. Podejście to centralizuje i wzmacnia zarządzanie RDP za pomocą podwyższonych środków bezpieczeństwa.
Wskazówka bonusowa: Skorzystaj z wysoce bezpiecznej alternatywy dla RDP
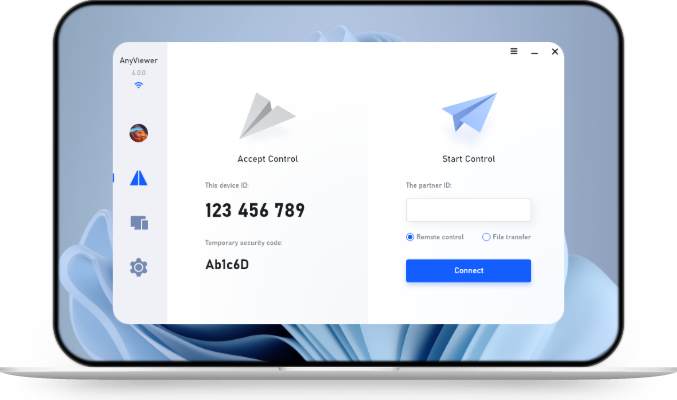
Biorąc pod uwagę rosnący nacisk, jaki cyberprzestępcy kładą na wykorzystanie protokołu Windows RDP jako głównego wektora ataku, wiele organizacji rezygnuje z RDP na rzecz bardziej niezawodnych rozwiązań zdalnego dostępu. Poznaj AnyViewer – wyjątkowo bezpieczną alternatywę dla RDP.
AnyViewer wyróżnia się jako bezpłatne, a zarazem wysoce bezpieczne oprogramowanie do pulpitu zdalnego dla użytkowników systemu Windows. Odpowiada ono na szereg problemów związanych z bezpieczeństwem, zwiększając ochronę użytkowników przed potencjalnymi zagrożeniami:
- Szyfrowanie typu end-to-end: AnyViewer stawia na bezpieczeństwo danych poprzez szyfrowanie typu end-to-end, wykorzystując niezawodny algorytm kryptografii krzywię eliptycznych (ECC) o długości 256 bitów.
- Uwierzytelnianie dwuskładnikowe: Po włączeniu tej funkcji uzyskanie dostępu do nowego urządzenia wymaga podania kodu weryfikacyjnego wysłanego na adres e-mail, co znacząco zwiększa bezpieczeństwo konta.
- Blokowanie interfejsu: AnyViewer umożliwia zablokowanie swojego interfejsu po odejściu od komputera. Aby odblokować zablokowany interfejs programu, wymagane jest podanie hasła, co zwiększa bezpieczeństwo urządzenia.
Sprawdźmy, jak wykorzystać program AnyViewer do nawiązywania bezpiecznych połączeń z zdalnymi komputerami bez nadzoru:
Krok 1. Zainstaluj AnyViewer na wybranym przez siebie sprzęcie.
Krok 2. Skonfiguruj środowisko początkowe, rejestrując się lub logując.
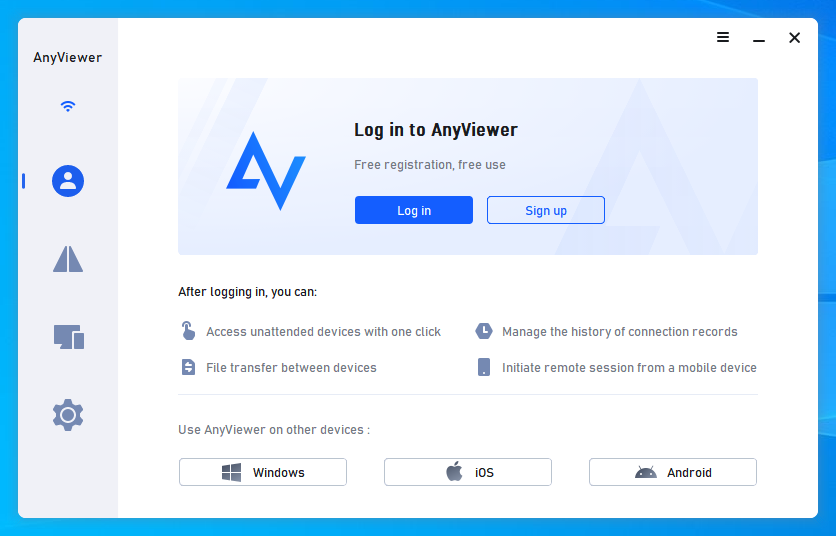
Krok 3. Pomyślnie zalogowano. Teraz możesz zacząć nawiązywać stabilne połączenia.
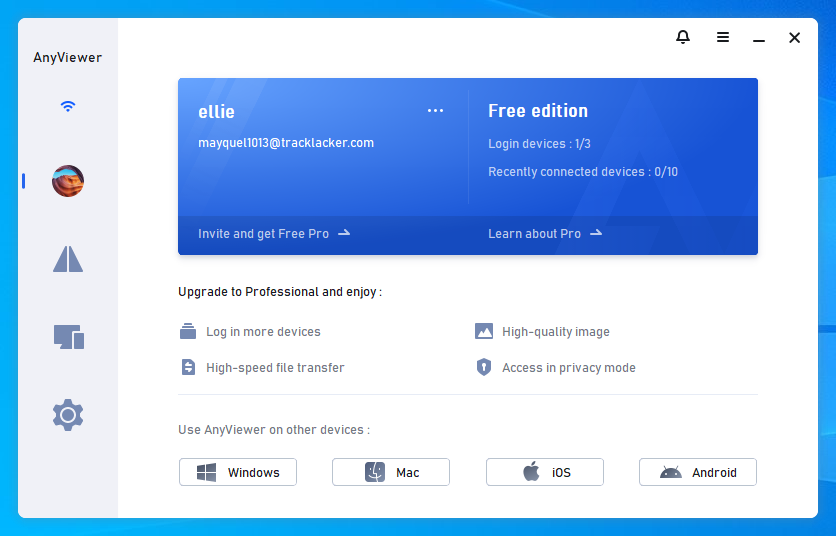
Krok 4. Znajdź docelowy komputer zdalny wymieniony w sekcji "Urządzenia".
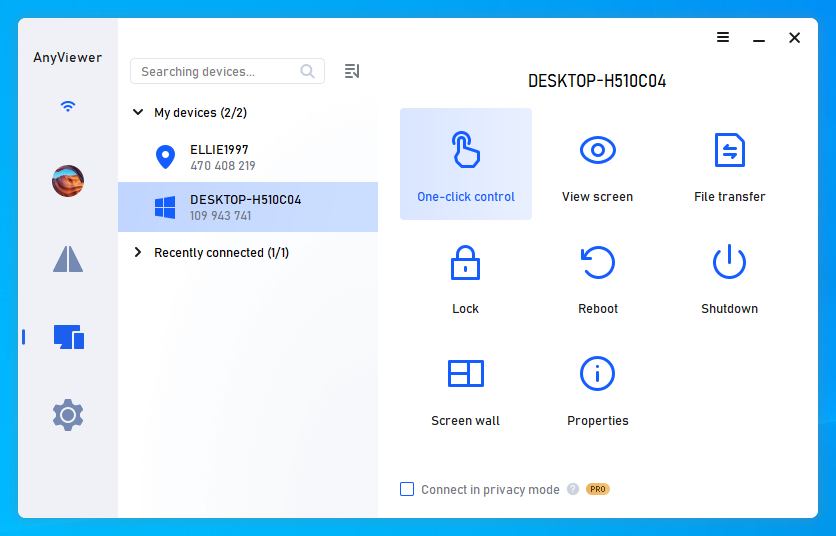
Krok 5. Bezproblemowo inicjuj połączenia za pomocą funkcji "Kontrola jednym kliknięciem".
- ★Wskazówki:
- Zaleca się przejście na plan Professional lub Enterprise programu AnyViewer, aby zyskać:
- Lepsza kontrola urządzeń: Lepsze zarządzanie urządzeniami z dostępem bez nadzoru.
- Więcej sesji zdalnych: Obsługa wielu sesji zdalnych jednocześnie.
- Łatwe przesyłanie plików: Bezproblemowe przenoszenie plików.
- Tryb prywatności: Zachowanie poufności i bezpieczeństwa.
- ... (i więcej)
Podsumowanie
Podsumowując, zrozumienie zagrożeń związanych z bezpieczeństwem połączeń pulpitu zdalnego jest kluczowe. Słabe poświadczenia, otwarte porty i utrzymujące się luki w zabezpieczeniach stanowią zagrożenie. Przeciwdziałaj im za pomocą silnych konfiguracji RDP, unikalnych nazw kont, logowania jednokrotnego (SSO), uwierzytelniania wieloskładnikowego (MFA), ograniczeń zapory sieciowej oraz bram RDP.
Rozważ bezpieczną alternatywę – program AnyViewer, który oferuje szyfrowanie end-to-end, uwierzytelnianie dwuskładnikowe oraz zablokowany interfejs. Postępując zgodnie z tymi środkami i sprawdzając bezpieczne opcje, możesz stworzyć bezpieczniejsze środowisko połączeń zdalnych, zapewniając ochronę przed nieautoryzowanym dostępem i wyciekami danych.