誰かに勝手にリモートでパソコンへアクセスされることはあるのか?
「誰かに勝手にリモートでパソコンへアクセスされることはあるのか?」と疑問に思ったことがあるなら、答えは「はい」であり、これは現実的なサイバーリスクです。このガイドでは、リモートアクセス詐欺の発生理由、PCが秘密裏に遠隔操作されているかを見分ける方法、およびデータを保護するために取るべき手順について説明します。
By Tyler / 公開日: 2026年10月08日


誰かが自分の知識なしにリモートで自分のコンピューターにアクセスすることはできますか?
残念ながら可能です。これは現在、最も巧妙かつ危険なサイバー脅威の1つです。リモートアクセス技術を使用すると、別のデバイスや場所からコンピューターを操作できます。これはリモートワークやリモートITサポートに役立ちます。しかし、ハッカーはこれらと同じツールを悪用して、多くの場合ユーザーが気づかないうちにシステムを監視する可能性があります。
リモートアクセス詐欺は通常、犯罪者が油断しているユーザーをだまして制御権を握らせることから始まります。侵入されると、プライベートファイル、個人の身元、さらには財務情報が危険にさらされる可能性があります。誰かがリモートで自分のコンピューターにアクセスしているかどうかを確認する方法を知ることは、デジタルライフの安全を維持するために不可欠です。
このガイドでは、誰かが自分のコンピューターを秘密裏に閲覧または制御している可能性がある警告サインと、プライバシー、データ、金銭をサイバー犯罪者から守るために実行できる手順について説明します。「誰かが自分の知識なしにリモートで自分のコンピューターにアクセスできるか」と疑問に思っている場合でも、隠れた侵入を確認する方法を知りたい場合でも、以下の情報は保護を維持するのに役立ちます。
リモートアクセス詐欺の仕組み
リモートアクセス詐欺は通常、サイバー犯罪者がユーザーをだましてコンピューターの制御権を握らせるときに発生します。一部のハッカーは高度なツールやコーディングスキルに依存していますが、ほとんどのハッカーはソーシャルエンジニアリングを通じて人々を操作する、よりシンプルなアプローチ好みます。侵入する代わりに、自らドアを開けるようにあなたをだまします。
典型的な例として、偽のテクニカルサポート電話に関するFBIの警告が挙げられます。詐欺師はMicrosoftやAmazonなどのよく知られた企業の代表者を装い、被害者にリモートアクセスプログラムをインストールさせ、犯罪者にシステムへの完全な制御権を密かに与えました。
このような詐欺は通常、次のように展開されます。
- 偽のテクニカルサポートからの接触: 信頼できる企業を名乗る人物から、電話、テキストメッセージ、メールが届くことがあります。詐欺師がオンラインに偽のカスタマーサポート番号を掲載し、こちらから連絡させようとすることもあります。
- 切迫感をあおる: 一度連絡を取ると、これらの詐欺師はコンピューターやアカウントが危険にさらされていると警告します。その目的は、パニックに陥らせて言う通りに行わせることです。デバイスがウイルスに感染している、または銀行口座が標的にされていると主張する場合があります。
- リモートアクセスツールのインストールを説得する: 親切な技術者を装い、AnyDesk、TeamViewer、RemotePCなどのリモートデスクトッププログラムをダウンロードするよう要求します。許可を与えた瞬間、あなたと同等の権限でコンピューターが操作できるようになります。
- ハッカーによる完全な乗っ取り: リモートアクセスが確立されると、詐欺師はファイルの閲覧、機密データの窃取、設定の変更、さらにはメールや銀行口座へのログインを行うことができます。
- ロックアウトと金銭の要求: パスワードを変更したり、ランサムウェアを展開してアクセスをブロックしたりするなど、さらに悪質な手口を使う詐欺師もいます。その後、制御を復旧する引き換えに金銭や暗号資産を要求することがあります。
自分自身を守るためには、常に警戒心を怠らないことが重要です。見覚えのないテクニカルサポートからのメッセージや電話を絶対に信用しないでください。問題の「修正」のためにリモートソフトウェアのインストールをしつこく求められた場合は、すぐに電話を切り、企業の公式ウェブサイトから直接確認してください。
オンラインでの安全確保: 信頼できるセキュリティツールを使用し、アカウントに不審な活動がないか監視してください。強固なデジタル保護は、リモートアクセス詐欺に対する第一の防衛線です。
リモートコンピューターアクセスの検出方法(5つの簡単な手順)
Windows 10やその他のオペレーティングシステムで、誰かがコンピューターにリモートアクセスしているかを確認する方法を知りたい場合、以下の手順を実行することで、デバイスが侵害されているかどうかを確認できます。
1. 明らかな侵入の兆候に注意する
すべてのハッカーが密かに活動しているわけではなく、多くのハッカーは、見逃すべきポイントを知っていれば容易に見つけられるデジタルの足跡を残します。誰かがあなたのコンピューターにリモートアクセスしている可能性を示す明確な指標をいくつか紹介します。
- 不審なアカウント活動: 許可されていないログイン、新しいユーザープロファイル、個人情報の予期せぬ変更に気付いた場合、誰かがあなたのアカウントにアクセスし、裏で変更を加えている可能性があります。
- 不可解なマウスの動き: 操作していないカーソルが勝手に動くのは、重大な赤信号です。あるよく知られた事例では、フロリダ州の水道局員が画面上の説明のつかないマウスの動きに気づいてサイバー攻撃を防ぎました。警戒が功を奏すことの証明です。
- 動作の遅延やデバイスの過熱: リモートの侵入者は、バックグラウンドでのデータ転送や悪意のあるソフトウェアのインストールによって、システムリソースを消耗させることがよくあります。コンピュータが突然重くなったり異常に熱くなったりする場合は、他の誰かもそれを使用しているために、必要以上に負荷がかかっている可能性があります。
- 見知らぬポップアップやランダムなコマンドウィンドウ: 予期せぬポップアップの大量発生や、コマンドプロンプトの勝手な動作は、システムで実行されている隠れた接続や悪意のあるプロセスを示している可能性があります。
- 繰り返し発生するアンチウイルスの警告: セキュリティソフトからの度重なる警告を軽く見過ごすべきではありません。これらは、不正アクセスの試みをシステムが検知しているサインである可能性があります。
- 有効になっているマイクやWebカメラ: 使用していないときにマイクやカメラのランプが点灯する場合、それは深刻な警告信号です。ハッカーが同意なしにリモートで盗聴または録画している可能性があります。
これらの警告サインのいずれか1つでも見つかった場合は、直ちに行動を起こし、インターネットから切断し、完全なセキュリティスキャンを実行し、システムを保護するためにさらに調査を行う必要があります。
2. コンピューター上の最近の活動を確認する
デバイスへのリモートアクセスを第三者に許した場合、その活動の痕跡がシステムレコードやブラウザの履歴にしばしば現れます。これらの領域を確認することで、侵入を示唆する不審な挙動を素早く特定できます。
デバイスで異常な活動がないか検査する方法は次のとおりです:
最近開いたファイルとアプリケーションを確認する。
- Windows: [スタート] メニューを開き、[最近使ったアプリ] で最近アクセスされたプログラムを確認します。
- Mac: 左上の Apple アイコンをクリックし、[最近使った項目] を選択して、開かれたファイルとアプリを表示します。
- ブラウザ: 見覚えのないウェブサイト、ダウンロード、拡張機能がないか、ブラウザの閲覧履歴を確認します。Google Chrome では、「マイ アクティビティ」を開いて、最近の検索、ウェブサイト、ダウンロードをすべて確認できます。不審な点や見慣れない点がないかメモしておいてください。
不審なログイン試行を探す。
失敗したログインや深夜のログイン試行は、誰かがコンピュータにリモートでアクセスしようとしていることを示している可能性があります。
- Windows:「コントロール パネル」>「システムとセキュリティ」>「管理ツール」>「イベント ビューアー」の順に移動します。左側のパネルで [セキュリティ] をクリックし、記録されたすべてのログイン イベントを確認します。
- Mac:Appleには組み込みのログイン履歴ビューアーはありませんが、信頼できるサードパーティ製の監視ツールを使用して、リモート接続や不正なログインを確認できます。
システムログでリモートアクセスアクティビティを検査します。
- Windows:Windows + R キーを押し、`eventvwr` と入力して Enter キーを押し、イベント ビューアーを開きます。ここでは、リモートアクセスイベントを含む、すべてのシステムアクションを記録したログを閲覧できます。
- Mac:Finderを開き、「アプリケーション」>「ユーティリティ」に移動し、コンソールを起動します。システムログを確認して、見覚えのないIPアドレスや接続記録がないか調べます。
これらのログと履歴を定期的に確認することで、ハッカーが機密情報を盗み出したり深刻な損害を与えたりする前に、早期に侵入を検知することができます。
3. インストールされているリモートアクセスプログラムを確認する
知らないうちに誰かにパソコンにリモートアクセスされている疑いがある場合、それを確認する最も手っ取り早い方法の1つは、システムにインストールされているリモートアクセスソフトを確認することです。サイバー犯罪者は、すぐに疑いを持たれることなくデバイスの制御を取得・維持するために、正規のツールを悪用することがよくあります。
識別方法は次のとおりです:
アクティブなプロセスを確認します。
- Windows:Ctrl + Shift + Esc キーを押してタスク マネージャーを開きます。アクティブなアプリケーションとバックグラウンドプロセスのリストを確認します。自分でインストールしていないリモートアクセスツールが実行されている場合、それは不正なアクティビティの強力な兆候です。
- Mac:Command + Space キーを押し、「アクティビティ モニタ」と入力して Enter キーを押します(または虫眼鏡アイコンをクリックして検索します)。開いたら、アクティブなアプリやプロセスの中から、見覚えのないリモート接続ツールがないか確認します。
インストールされているアプリケーションを検索します。
- Windows:「コントロール パネル」>「プログラム」>「プログラムと機能」に移動し、インストールされているすべてのソフトウェアを表示します。AnyDesk、TeamViewer、RemotePC、LogMeInなどの名前がないか、リストを注意深くスキャンします。
- Mac:Finderを開き、「アプリケーション」を選択し、フォルダ内で認識できないリモートデスクトップアプリがないか確認します。
インストールした覚えのないプログラムが見つかった場合は、開かないでください。インターネットを切断し、ソフトウェアをアンインストールして、完全なマルウェアスキャンを実行します。不正なリモートアクセスツールを速やかに削除することが、さらなる侵害を防ぐカギとなります。
4. ファイアウォール設定を確認する
適切に設定されたファイアウォールは、お使いのコンピューターと不正アクセス者の間のバリアとして機能します。しかし、詐欺師がすでにリモートアクセスを取得している場合、ファイアウォールルールを密かに変更して隠しエントリポイントを作成し、いつでも再接続できるようにしている可能性があります。ファイアウォールの設定を確認することで、こうしたバックドア接続を発見してブロックすることができます。
ファイアウォール設定を確認する方法は次のとおりです。
- Windowsユーザーの場合:
ステップ 1. Windows + Xキーを押して、コントロールパネルを開きます。
ステップ 2. 「システムとセキュリティ」 > 「Windows Defender ファイアウォール」 > 「詳細設定」の順に移動します。
ステップ 3. 左側のパネルで、「受信の規則」と「送信の規則」の両方に、見覚えのない不審なエントリがないか確認します。
ステップ 4. 正当ではないと思われるルールを見つけたら、それを右クリックし、「規則の無効化」を選択して接続を一時的にブロックします。
ステップ 5. ルールを削除または完全に無効化する前に、その目的を調べてください。信頼できるプログラムのものである場合もあります。
- Macユーザーの場合:
ステップ 1. Appleメニューをクリックし、「システム環境設定」を開きます。
ステップ 2. 「セキュリティとプライバシー」を選択し、「ファイアウォール」タブに移動します。
ステップ 3. ファイアウォールがオフになっている場合は、左下の鍵アイコンをクリックし、管理者パスワードを入力して有効にします。
ステップ 4. 「ファイアウォール オプション」をクリックして、許可されているすべてのアプリケーションとサービスを表示します。
ステップ 5. このリストを注意深く確認し、未知の項目や不審な項目がないか確認します。不要な接続をブロックするには、該当するアプリケーションの横にあるチェックボックスを外します。
ファイアウォールルールを定期的に監査することで、信頼できるプログラムのみがシステムとの通信を許可されるようになり、侵入者をシャットアウトしてデータを保護できます。
5. 包括的なウイルススキャンを実行する
ハッカーは多くの場合、悪意のあるソフトウェアを利用してデバイスに侵入し、資格情報を盗み出し、システムへの隠れたアクセスを維持します。信頼できるウイルススキャンを実行することは、深刻な被害を引き起こす前にこれらの脅威を検出し、削除するための最も効果的な方法の1つです。
信頼できるアンチウイルスソリューションは、デバイスをリアルタイムで継続的に監視し、不審なプログラム、フィッシング詐欺、不正なリモート接続をブロックします。それは最初の防衛線として機能し、ハッカーがコンピューターを乗っ取る原因となるマルウェアを特定して隔離します。
ただし、無料または未知のアンチウイルスツールや「PCクリーナー」ツールは、ダウンロードの中にマルウェアやスパイウェアを偽装していることが多いため、使用を避けて注意してください。その代わりに、進化するデジタル脅威に対する高度な保護と継続的な監視を提供する、Auraのような信頼できるプロバイダーの確実なサイバーセキュリティソリューションを選択してください。
IDとデータの保護:ハッカーがすでにコンピューターにアクセスしている場合、個人情報や財務情報が危険にさらされている可能性があります。Identity Guardなどのツールを使用すると、潜在的な個人情報の盗難を早期に検出し、機密データをリアルタイムで監視し、不正利用による損失に対して最大100万ドルの補償を受けることができます。
不明なリモート管理者が疑われる場合の対処法
コンピューターへの不正アクセスが疑われる場合は、データ、アカウント、デバイスを保護するために迅速に行動することが不可欠です。次の手順に従って、Windows PCとMacの両方のセキュリティを確保してください。
1. すぐにインターネットから切断する
イーサネットケーブルを抜くか、Wi-Fiをオフにしてハッカーの接続を切断します。一部のマルウェアはオフラインでも動作しますが、不正アクセスをさらに防ぐには、コンピューターを完全にシャットダウンするのが最も安全な方法です。
2. 安全なデバイスを使用してすべてのパスワードを変更する
侵害されたデバイスを使用してパスワードを更新しないでください。キーロガーやスパイウェアが新しい認証情報を記録している可能性があります。代わりに、スマートフォンや友人のコンピューターなどの信頼できるデバイスを使用して、メール、ソーシャルメディア、銀行、その他すべてのオンラインアカウントに対して強力で一意のパスワードを作成してください。
3. アンチウイルスソフトウェアを実行し、不審なプログラムを削除する
システムでマルウェアのスキャンを実行し、インストールされているすべてのプログラムを確認します。認識できないアプリケーションや信頼できないアプリケーションはすべて削除してください。
- Windows:「コントロールパネル」>「プログラム」>「プログラムと機能」からインストール済みのプログラムを確認します。
- Mac:「アプリケーション」フォルダーで未知のソフトウェアを確認します。
4. ファイルをバックアップし、デバイスを初期化する
ファクトリーリセットを実行すると、隠しマルウェアが削除され、システムが元の状態に戻ります。初期化する前に、データの損失を防ぐために重要なファイルをクラウドまたは外付けハードドライブにバックアップしてください。
5. Wi-Fiルーターのセキュリティを確保する
ハッカーはネットワークの脆弱性を悪用して、ホームネットワーク上の他のデバイスにアクセスする可能性があります。次の手順に従ってルーターを保護してください。
- デフォルトのログイン認証情報を変更し、長く複雑で一意のパスワードを使用します。
- 外部からのアクセスを防ぐためにリモート管理を無効にします。
- WPA3暗号化を有効にします。利用できない場合はWPA2を使用します。
- セキュリティの抜け穴を修正するために、ルーターのファームウェアを最新バージョンにアップデートします。
これらの予防措置を講じることで、システムから侵入者が排除されるだけでなく、全体的なデジタルセキュリティが強化され、将来の攻撃のリスクが軽減されます。
今後のリモートアクセス攻撃を防ぐ方法
プロactiveなアプローチを取ることが、不正なリモートアクセスからデバイスを保護する最も効果的な方法です。今すぐサイバー衛生を強化することで、将来ハッカーの被害に遭う可能性を減らすことができます。
1. パスワードマネージャーを使用する
脆弱なパスワードや使い回されたパスワードは、セキュリティ侵害全体の約80%の原因となっています。専用のパスワードマネージャーを使用すると、すべてのアカウントに対して強力で一意のパスワードを簡単に生成、保存、自動入力できるようになり、推測されやすい認証情報を使用するリスクを排除できます。
2. 多要素認証(MFA)を有効にする
2段階目の検証ステップを追加することで、アカウントのセキュリティが劇的に向上します。認証アプリ、指紋スキャン、セキュリティトークンなどのオプションを利用すれば、万が一パスワードが漏洩した場合でも、追加の検証なしにはハッカーがアクセスできなくなります。
3. 仮想プライベートネットワーク(VPN)を使用する
VPNはオンラインアクティビティを暗号化し、場所を隠蔽してデータの傍受を防ぎます。インターネット接続を保護することで、サイバー犯罪者がリモートからコンピュータにアクセスすることを非常に困難にします。
4. ソフトウェアとアプリを最新の状態に保つ
定期的なアップデートにより、ハッカーが悪用するセキュリティの脆弱性が修正されます。可能な限り自動アップデートを有効にし、ソフトウェアは必ず公式ソースからのみダウンロードしてください。アップデートにより問題が発生した場合は、ほとんどのプログラムで以前のバージョンに安全にロールバックできます。
5. フィッシングに対する警戒を怠らない
フィッシングは、詐欺師が不正アクセスを得るための最も一般的な手口の1つです。不審なメール、リンク、添付ファイルには十分注意してください。最新のフィッシング手口に関する情報を常に把握しておくことで、個人情報の盗難を防ぐことができます。2022年だけでも、アメリカ人はフィッシング詐欺により4,000万ドルの損失を出しました。
6. 不審なアクティビティを報告する
不正なリモートアクセスを受けた場合は、連邦取引委員会(FTC)などの当局に報告してください。スクリーンショットなどの証拠を収集し、捜査員がサイバー犯罪者を追跡して他の人々を保護するのを支援します。
iOSやmacOSのように強固なセキュリティで知られるデバイスであっても、完全に影響を受けないわけではありません。ハッカーはMacやその他のシステムもターゲットにします。
包括的な保護のために、Identity Guardなどのツールの導入をご検討ください。これらは個人情報の盗難防止機能を提供し、機密データを監視し、サイバー脅威からデバイスや資産を保護します。常に警戒を怠らず、高度なセキュリティソリューションを使用することで、詐欺師の一歩先を行くことができます。
ボーナスのヒント:AnyViewerなどの安全なリモートアクセスソフトウェアを使用する
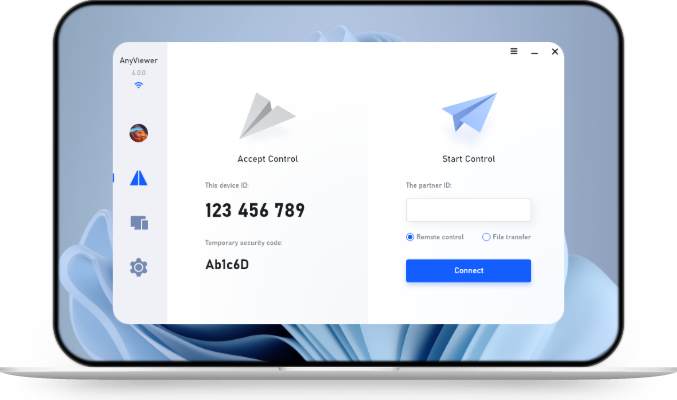
仕事、技術サポート、または個人的な利用のために、どうしてもお使いのコンピューターにリモートアクセスする必要がある場合は、常に信頼性の高い暗号化されたソフトウェアをご利用ください。AnyViewerは、パフォーマンスと保護の両方を念頭に置いて構築された、安全なリモートアクセスソリューションの優れた例です。
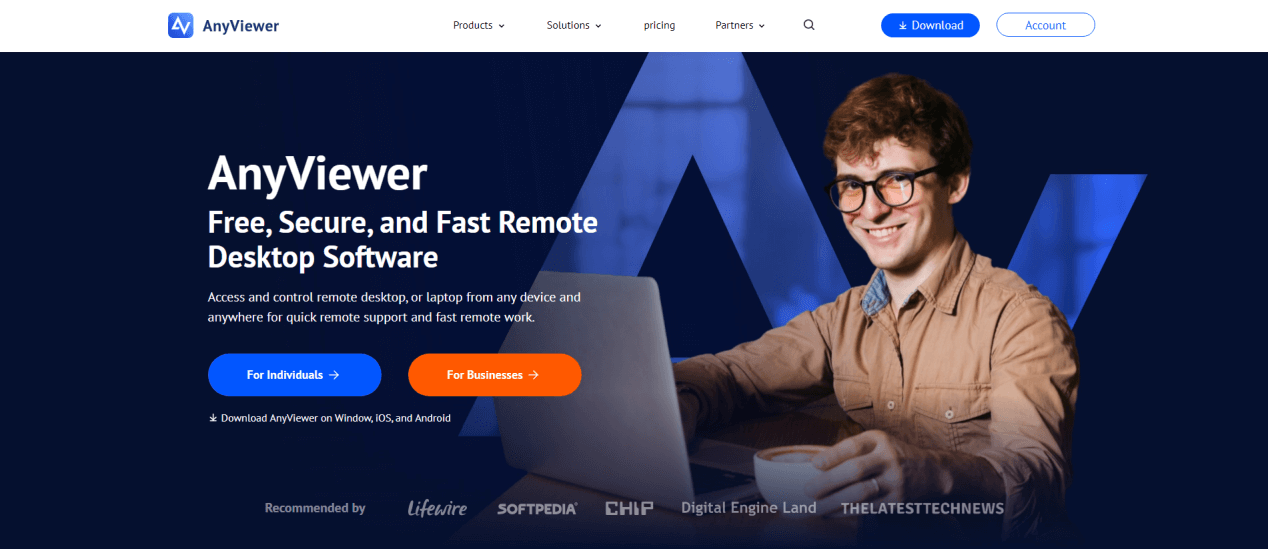
詐欺師によく悪用される危険なサードパーティ製プログラムとは異なり、AnyViewerはエンドツーエンドの暗号化、二要素認証、およびデバイス認証を使用して、検証済みのユーザーのみが接続できるようにします。高速かつ低レイテンシーな接続により、どこからでも安全にPCを操作する必要があるビジネスプロフェッショナル、IT技術者、リモートワーカーに最適です。
さらに、AnyViewerはマルチプラットフォームの互換性(Windows、macOS、iOS、Android)を提供し、厳格なセキュリティプロトコルを維持しながら、ファイル転送、セッション記録、無人アクセスをサポートします。AnyViewerのような正当なエンタープライズグレードのリモートデスクトップツールを使用することで、デジタルセキュリティを損なうことなく、リモートコントロールの利便性を享受できます。
まとめ
それでは、誰かが知らぬ間に私のコンピューターにリモートアクセスできるでしょうか?残念ながら可能です。しかし、常に警戒し、Windows 10で誰かがコンピューターにリモートアクセスしているかどうかを確認する方法を知っておくことで、早期に検知して阻止できます。
意識は最大の防御であることを忘れないでください。不正アクセスの警告兆候を認識し、システムを定期的に更新し、MFAとVPNを使用し、安全なブラウジング習慣を実践することで、リモートアクセス攻撃にさらされるリスクを大幅に削減できます。
また、日々のワークフローでリモートアクセスが必要な場合、AnyViewerのような信頼できるソリューションを使用すれば、使いやすさと堅牢なセキュリティを兼ね備え、安心して接続を維持できます。
コンピューターはあなたのデジタルホームです。鍵をかけ、誰が出入りしているかを監視し、見知らぬ人に鍵を渡さないようにしてください。
 を優先ソースとして追加