Tout ce qu'il faut savoir sur les risques de sécurité de la connexion Bureau à distance
Que savez-vous des risques de sécurité liés à la connexion Bureau à distance ? Cet article propose une compilation complète d'informations essentielles, couvrant les principales vulnérabilités de sécurité et les stratégies pour renforcer la protection de la connexion Bureau à distance.
Par Tyler Publié le 07/09/2026


Qu'est-ce que la Connexion Bureau à distance ?
La Connexion Bureau à distance (RDC), également connue sous le nom de protocole Bureau à distance (RDP), est une technologie qui permet de contrôler un ordinateur à distance, en simulant une présence physique. Elle est couramment utilisée sur les réseaux ou Internet et est intégrée à la plupart des systèmes d'exploitation Windows. De plus, les systèmes Mac peuvent également utiliser le RDP. De nombreuses entreprises s'appuient sur le RDP pour faciliter le télétravail de leur personnel.
Quels sont les principaux risques de sécurité liés à la Connexion Bureau à distance ?
Imaginez un logiciel comme un puzzle et les vulnérabilités comme des pièces manquantes. Ces failles permettent à des pirates informatiques de s'introduire et de compromettre vos données. Microsoft indique qu'un grand nombre d'appareils sont vulnérables à ces risques RDC. Voici les trois principaux types de risques de sécurité liés à la Connexion Bureau à distance.
Le bastion fragile : identifiants de connexion faibles
Imaginez ceci : vous verrouillez votre porte d'entrée avec un mot de passe. Les ordinateurs font de même. Mais certaines personnes choisissent « 123456 » comme clé numérique. Devinez quoi ? Les pirates adorent ça. Ils s'infiltrent dans votre réseau, volent vos secrets et endommagent vos systèmes. C'est comme laisser votre porte déverrouillée.
La passerelle ouverte : accès aux ports non restreint
Considérez les ports comme des portes dans un bâtiment. Le RDC utilise le port 3389. Les pirates le savent et tentent de s'y faufiler. C'est comme un club privé où le videur fait la sieste.
Réparation des failles : problèmes corrigés
Imaginez que vous trouviez un trou dans votre mur. Vous le rebouchez, mais il reste parfois des courants d'air. C'est le cas du RDC. Il existe des failles corrigées, mais certaines peuvent encore laisser passer des menaces. « BlueKeep » est l'une de ces failles. Les pirates l'utilisent pour nuire à votre ordinateur. Microsoft a publié un correctif, mais vous devez l'appliquer.
6 moyens possibles de réduire les risques de sécurité de la Connexion Bureau à distance
Voici six approches potentielles qui pourraient vous aider à éliminer les risques de sécurité liés à la Connexion Bureau à distance et à sécuriser davantage la Connexion Bureau à distance. Ces suggestions peuvent se chevaucher, et le renforcement de la sécurité dans un domaine pourrait également avoir un impact positif sur d'autres aspects.
Moyen 1. Activer et appliquer une configuration RDP robuste
Pour contrer les risques de sécurité potentiels découlant de configurations RDP laxistes, il est essentiel de renforcer et d'appliquer des paramètres RDP stricts. Voici les mesures que vous pouvez prendre pour éviter l'exploitation des vulnérabilités RDP par des cyberattaquants :
- Renforcer les identifiants de connexion : remédiez à l'utilisation d'identifiants faibles en mettant en œuvre des mots de passe complexes difficiles à pirater.
- Appliquer le verrouillage des comptes : adoptez des politiques qui déclenchent le verrouillage des comptes après un nombre défini de tentatives de connexion, par utilisateur. Veillez à journaliser les tentatives de connexion infructueuses et réussies, ce qui aide à identifier tout comportement anormal.
- Implémenter l'authentification au niveau du réseau (NLA) : l'intégration de la NLA peut réduire considérablement les demandes initiales de ressources serveur et offrir une défense contre les cyberattaques. C'est un excellent moyen d'éviter une attaque de l'homme du milieu (MITM).
En respectant ces pratiques, vous pouvez établir une configuration RDP plus robuste, empêchant ainsi les accès non autorisés et améliorant la posture de sécurité globale de votre système.
Méthode 2. Utiliser des noms de compte uniques
Envisagez d'utiliser des noms de compte distinctifs qui évitent de révéler des détails personnels ou organisationnels. Les formats courants tels que « prénom.nom » peuvent permettre aux cybercriminels de deviner plus facilement les noms d'utilisateur, les e-mails et les mots de passe. Choisir des conventions de nommage moins prévisibles améliore la sécurité.
Méthode 3. Implémenter l'authentification unique (SSO)
Envisagez d'intégrer l'authentification unique (SSO) comme mesure de sécurité efficace. Le SSO simplifie les connexions des utilisateurs sur diverses applications. Cette méthode d'authentification permet aux utilisateurs d'accéder à plusieurs systèmes logiciels indépendants en utilisant un seul ensemble d'identifiants.
En adoptant le SSO, votre organisation peut renforcer l'application de la sécurité des mots de passe et mettre en œuvre des protections avancées telles que l'authentification multifacteur. De plus, vous pouvez même intégrer l'accès à distance RDP au sein du cadre SSO pour atténuer la vulnérabilité de connexion utilisateur soulignée précédemment. Cela rationalise le contrôle d'accès et renforce les mesures de sécurité globales.
Méthode 4. Activer l'authentification multifacteur (MFA)
Pour renforcer la sécurité, envisagez d'activer l'authentification multifacteur (MFA). Cette méthode exige que les utilisateurs fournissent un jeton de sécurité, comme un code provenant d'une notification ou une vérification biométrique, lors de la connexion. En exigeant plusieurs couches de vérification, l'accès non autorisé aux appareils informatiques devient nettement plus difficile à obtenir pour les attaquants. Plus ils rencontrent d'obstacles, plus la probabilité d'un accès non autorisé réussi est faible.
Méthode 5. Configurer les restrictions de pare-feu
Configurez votre pare-feu d'entreprise pour limiter efficacement l'accès. Bloquez le trafic vers le port 3389, sauf s'il provient de plages d'adresses IP autorisées prédéfinies ou des appareils de vos employés.
Cependant, cette méthode exige une configuration manuelle approfondie et reste vulnérable aux attaques si des pirates prennent le contrôle d'une adresse IP figurant sur la liste blanche ou compromettent les appareils des employés. De plus, le processus d'identification et d'autorisation préalable des appareils des employés peut s'avérer complexe, entraînant de fréquentes demandes informatiques de la part des employés concernés et des perturbations potentielles de la productivité.
Méthode 6. Utiliser une passerelle RDP
Envisagez d'utiliser une passerelle RDP pour une sécurité renforcée. Les éditions modernes de Windows Server proposent un serveur de passerelle RDP, doté d'une interface externe connectée à plusieurs points de terminaison RDP internes. Microsoft fournit des conseils complets sur la configuration de ce serveur de passerelle.
L'adoption d'une passerelle RDP rationalise la gestion des vulnérabilités de sécurité RDP. Elle englobe divers aspects tels que la journalisation, les certificats TLS, l'authentification sécurisée vers les appareils finaux sans exposition directe à Internet, l'autorisation d'accès aux hôtes internes, les relations utilisateur, et plus encore. Cette approche centralise et renforce la gestion RDP avec des mesures de sécurité accrues.
Conseil bonus : optez pour une alternative hautement sécurisée au RDP
Compte tenu de l'importance croissante que les acteurs malveillants accordent à l'exploitation du RDP Windows comme vecteur d'attaque principal, de nombreuses organisations abandonnent le RDP au profit de solutions d'accès à distance plus robustes. Découvrez AnyViewer, une alternative au RDP exceptionnellement sécurisée.
AnyViewer s'impose comme un logiciel de bureau à distance sécurisé gratuit pour les utilisateurs Windows. Il répond à une série de préoccupations en matière de sécurité, renforçant la protection des utilisateurs contre les risques potentiels :
- Chiffrement de bout en bout : AnyViewer donne la priorité à la sécurité des données grâce au chiffrement de bout en bout, en utilisant l'algorithme robuste de cryptographie sur les courbes elliptiques (ECC) 256 bits.
- Authentification à deux facteurs : Avec cette fonctionnalité activée, l'accès à un nouvel appareil nécessite la saisie d'un code de vérification envoyé à votre adresse e-mail, ce qui augmente considérablement la sécurité du compte.
- Verrouillage de l'interface : AnyViewer permet de verrouiller son interface lorsque vous quittez votre ordinateur. Pour déverrouiller l'interface du programme, un mot de passe est requis, ce qui améliore la sécurité de l'appareil.
Explorons comment tirer parti d'AnyViewer pour établir des connexions sécurisées avec des ordinateurs distants sans surveillance :
Étape 1. Déployez AnyViewer sur les appareils de votre choix.
Étape 2. Établissez votre configuration de base en vous inscrivant ou en vous connectant.
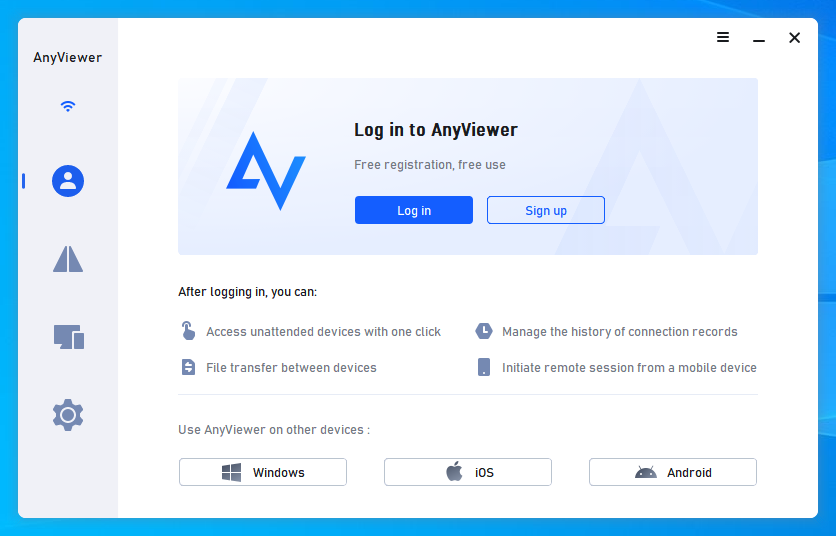
Étape 3. Connexion réussie. Vous pouvez maintenant commencer à établir des connexions robustes.
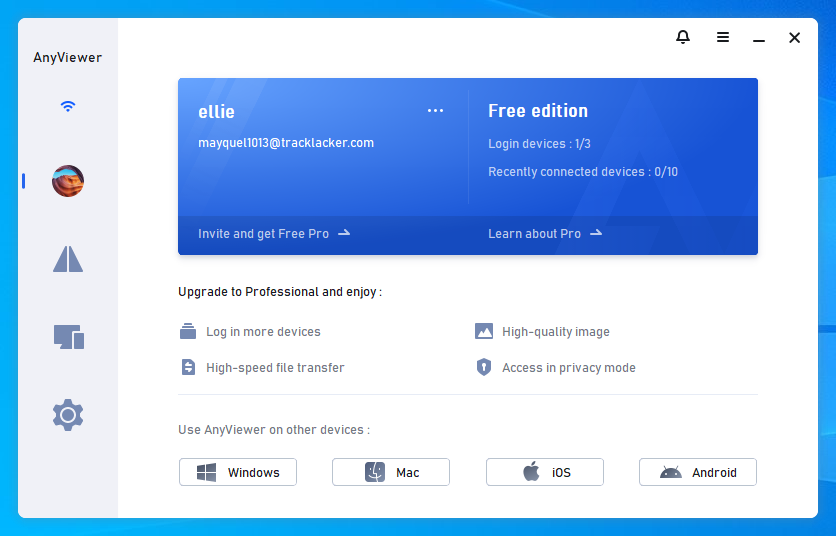
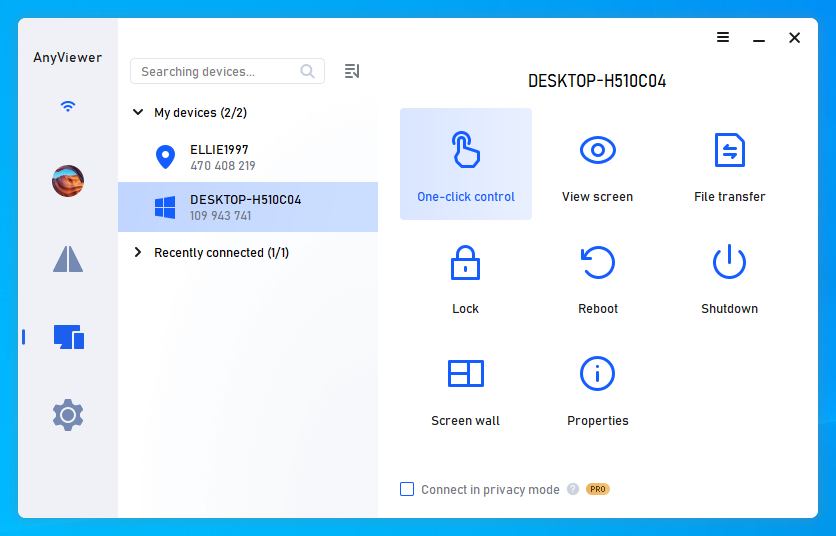
Étape 4. Localisez l'ordinateur distant cible répertorié sous "Appareils".
Étape 5. Initiez des connexions en toute transparence grâce à la fonctionnalité "Contrôle en un clic".
- ★Conseils :
- Il est recommandé de passer au plan professionnel ou entreprise d'AnyViewer pour :
- Un meilleur contrôle des appareils : Gérez mieux les appareils en accès sans surveillance.
- Plus de sessions à distance : Gérez plusieurs sessions à distance simultanément.
- Envoyez des fichiers facilement : Transférez des fichiers sans accroc.
- Mode confidentialité : Gardez vos activités privées et sécurisées.
- ... (et plus)
Conclusion
En résumé, il est essentiel de comprendre les risques de sécurité liés à la connexion Bureau à distance. Des identifiants faibles, des ports ouverts et des vulnérabilités persistantes constituent des menaces. Contrez-les avec des configurations RDP solides, des noms de compte uniques, l'authentification unique (SSO), l'authentification multifacteur (MFA), des restrictions de pare-feu et des passerelles RDP.
Envisagez l'alternative sécurisée, AnyViewer, qui offre un chiffrement de bout en bout, une authentification à deux facteurs et une interface verrouillée. En suivant ces mesures et en explorant des options sécurisées, vous pouvez établir un environnement de connexion à distance plus sûr, garantissant une protection contre les accès non autorisés et les violations de données.
 en tant que source préférée
sur Google