Czy ktoś może uzyskać zdalny dostęp do mojego komputera bez mojej wiedzy?
Jeśli kiedykolwiek zadawałeś sobie pytanie, czy ktoś może uzyskać zdalny dostęp do mojego komputera bez mojej wiedzy, odpowiedź brzmi: tak, i jest to realne zagrożenie cybernetyczne. Ten przewodnik wyjaśnia, jak dochodzi do oszustw związanych ze zdalnym dostępem, jak rozpoznać, czy ktoś potajemnie kontroluje Twój komputer, oraz jakie kroki podjąć, aby zabezpieczyć swoje dane.
By Tyler / Published on October 13, 2026


Czy ktoś może uzyskać zdalny dostęp do mojego komputera bez mojej wiedzy?
Niestety tak – i jest to jedno z najbardziej podstępnych oraz niebezpiecznych zagrożeń w dzisiejszym świecie cyberprzestępczości. Technologia zdalnego dostępu pozwala kontrolować komputer z innego urządzenia lub lokalizacji, co jest przydatne w pracy zdalnej lub podczas zdalnego wsparcia IT. Hakerzy mogą jednak wykorzystać te same narzędzia do szpiegowania systemu, często bez wiedzy użytkownika.
Oszustwa związane ze zdalnym dostępem zaczynają się zazwyczaj od tego, że przestępcy nakłaniają nieświadomych użytkowników do przyznania im kontroli. Po uzyskanie dostępu zagrożone mogą być Twoje prywatne pliki, tożsamość, a nawet informacje finansowe. Umiejętność rozpoznania, czy ktoś uzyskuje zdalny dostęp do Twojego komputera, ma kluczowe znaczenie dla bezpieczeństwa Twojego życia cyfrowego.
Ten przewodnik omawia sygnały ostrzegawcze wskazujące, że ktoś może potajemnie przeglądać lub kontrolować Twój komputer, oraz kroki, które możesz podjąć, aby chronić swoją prywatność, dane i pieniądze przed cyberprzestępcami. Niezależnie od tego, czy zastanawiasz się, czy ktoś może uzyskać zdalny dostęp do Twojego komputera bez Twojej wiedzy, czy po prostu chcesz dowiedzieć się, jak sprawdzać ukryte włamania, poniższe informacje pomogą Ci zachować bezpieczeństwo.
Jak działają oszustwa związane ze zdalnym dostępem?
Oszustwa związane ze zdalnym dostępem zazwyczaj polegają na tym, że cyberprzestępcy zwabiają użytkowników, aby ci przyznali im kontrolę nad swoimi komputerami. Podczas gdy niektórzy hakerzy polegają na zaawansowanych narzędziach i umiejętnościach kodowania, większość preferuje prostsze podejście, manipulując ludźmi za pomocą inżynierii społecznej. Zamiast się włamywać, nakłaniają Cię do samodzielnego otwarcia drzwi.
Klasycznym przykładem jest ostrzeżenie FBI dotyczące fałszywych połączeń od pomocy technicznej. Oszuści podawali się za przedstawicieli znanych firm, takich jak Microsoft czy Amazon, przekonując ofiary do zainstalowania programów zdalnego dostępu, które potajemnie dawały przestępcom pełną kontrolę nad ich systemami.
Oto jak zazwyczaj przebiegają takie oszustwa:
- Fałszywe wsparcie techniczne nawiązuje kontakt: Możesz otrzymać telefon, wiadomość tekstową lub e-mail od osoby podającej się za przedstawiciela zaufanej firmy. Czasami oszuści umieszczają w Internecie fałszywe numery obsługi klienta, licząc na to, że sam się z nimi skontaktujesz.
- Tworzą pozory pilności: Gdy już zwrócą Twoją uwagę, ci oszuści ostrzegają, że Twój komputer lub konto zostało naruszone. Ich celem jest wywołanie paniki, abyś szybko uległ. Mogą twierdzić, że Twoje urządzenie jest zainfekowane wirusem lub że Twoje konto bankowe jest zagrożone.
- Przekonują do zainstalowania narzędzia zdalnego dostępu: Podając się za pomocnych techników, proszą Cię o pobranie programu do obsługi pulpitu zdalnego, takiego jak AnyDesk, TeamViewer czy RemotePC. W momencie, gdy udzielisz im pozwolenia, uzyskują nad Twoim komputerem taką samą kontrolę, jaką masz Ty.
- Haker przejmuje pełną kontrolę: Po nawiązaniu zdalnego dostępu oszust może przeglądać pliki, przechwytywać poufne dane, zmieniać ustawienia, a nawet logować się na Twoje konto e-mail lub konta bankowe.
- Zostajesz zablokowany i jesteś szantażowany: Niektórzy oszuści idą o krok dalej, zmieniając Twoje hasła lub wdrażając oprogramowanie żądające okup (ransomware), aby zablokować dostęp. Następnie mogą żądać pieniędzy lub kryptowaluty przed przywróceniem kontroli.
Ochrona samego siebie oznacza zachowanie ostrożności. Nigdy nie ufaj niechcianym wiadomościom ani połączeniom od wsparcia technicznego. Jeśli ktoś nalega, abyś zainstalował oprogramowanie zdalne w celu „naprawienia” problemu, natychmiast się rozłącz i zweryfikuj sprawę bezpośrednio za pośrednictwem oficjalnej strony internetowej firmy.
Zadbaj o bezpieczeństwo w Internecie: Korzystaj ze zaufanych narzędzi zabezpieczających i monitoruj swoje konta pod kątem podejrzanej aktywności. Silna ochrona cyfrowa to Twoja pierwsza linia obrony przed oszustwami związanymi ze zdalnym dostępem.
Jak wykryć zdalny dostęp do komputera (5 prostych kroków)
Jeśli próbujesz dowiedzieć się, jak sprawdzić, czy ktoś ma zdalny dostęp do Twojego komputera z systemem Windows 10 lub jakimkolwiek innym systemem operacyjnym, poniższe kroki pomogą Ci potwierdzić, czy Twoje urządzenie zostało naruszone.
1. Zwracaj uwagę na oczywiste oznaki włamania
Nie wszyscy hakerzy ukrywają się w cieniu – wielu z nich zostawia cyfrowe ślady, które łatwo zauważyć, jeśli wiesz, czego szukać. Oto kilka wyraźnych wskaźników, że ktoś może uzyskiwać zdalny dostęp do Twojego komputera:
- Nietypowa aktywność na koncie: Jeśli zauważysz nieautoryzowane logowania, nowe profile użytkowników lub nieoczekiwane zmiany w danych osobowych, może to oznaczać, że ktoś uzyskał dostęp do Twoich kont i wprowadza zmiany w tle.
- Tajemnicze ruchy myszy: Poruszający się kursor, którego nie dotykasz, to poważny sygnał ostrzegawczy. W jednym ze znanych przypadków pracownik zakładu wodociągowego na Florydzie zapobiegł cyberatakowi po zauważeniu niewyjaśnionych ruchów myszy na ekranie, co dowodzi, że czujność popłaca.
- Wolne lub przegrzewające się urządzenia: Intruzi zdalni często obciążają zasoby systemowe poprzez przesyłanie danych lub instalowanie złośliwego oprogramowania w tle. Jeśli komputer nagle zwolni lub stanie się nietypowo ciepły, może pracować ciężcej, niż powinien, ponieważ korzysta z niego ktoś jeszcze.
- Dziwne wyskakujące okienka lub losowe okna poleceń: Lawina nieoczekiwanych wyskakujących okienek lub spontaniczna aktywność wiersza poleceń może sygnalizować ukryte połączenie lub złośliwy proces działający w systemie.
- Wielokrotne alerty programu antywirusowego: Licznych ostrzeżeń ze strony oprogramowania zabezpieczającego nie należy lekceważyć. Mogą one być sposobem systemu na zasygnalizowanie prób nieautoryzowanego dostępu.
- Aktywny mikrofon lub kamera internetowa: Jeśli kontrolka mikrofonu lub kamery włączy się, gdy z nich nie korzystasz, jest to poważny sygnał ostrzegawczy. Haker może zdalnie szpiegować lub nagrywać bez Twojej zgody.
Zauważenie choćby jednego z tych sygnałów ostrzegawczych powinno skłonić do podjęcia natychmiastowych działań: odłączenia od internetu, przeprowadzenia pełnego skanowania bezpieczeństwa i dalszego dochodzenia w celu zabezpieczenia systemu.
2. Przejrzyj ostatnią aktywność na komputerze
Jeśli ktoś uzyskał zdalny dostęp do Twojego urządzenia, ślady jego aktywności często pojawią się w rejestrach systemu lub historii przeglądarki. Analizując te obszary, możesz szybko zidentyfikować podejrzane zachowanie, które może wskazywać na włamanie.
Oto jak sprawdzić urządzenie pod kątem nietypowej aktywności:
Sprawdź ostatnio otwierane pliki i aplikacje.
- Windows: Otwórz menu Start i sprawdź sekcję Ostatnie aplikacje, aby zobaczyć, do których programów uzyskiwano dostęp ostatnio.
- Mac: Kliknij ikonę Apple w lewym górnym rogu, a następnie wybierz Ostatnie elementy, aby wyświetlić otwarte pliki i aplikacje.
- Przeglądarki: Przejrzyj historię przeglądania pod kątem stron internetowych, pobranych plików lub rozszerzeń, których nie rozpoznajesz. W Google Chrome możesz otworzyć Moja aktywność, aby zobaczyć wszystkie ostatnie wyszukiwania, strony internetowe i pobrane pliki – zwróć uwagę na wszystko, co wydaje się podejrzane lub nietypowe.
Poszukaj nietypowych prób logowania.
Nieudane lub nocne próby logowania mogą sygnalizować, że ktoś próbuje uzyskać zdalny dostęp do Twojego komputera.
- Windows: Przejdź do Panel sterowania > System i zabezpieczenia > Narzędzia administracyjne > Podgląd zdarzeń. W lewym panelu kliknij Zabezpieczenia, aby przejrzeć wszystkie zarejestrowane zdarzenia logowania.
- Mac: Firma Apple nie udostępnia wbudowanego narzędzia do przeglądania historii logowania, ale możesz użyć zaufanych narzędzi monitorujących innych firm, aby sprawdzić połączenia zdalne lub nieautoryzowane logowania.
Sprawdź dzienniki systemu pod kątem aktywności zdalnego dostępu.
- Windows: Naciśnij klawisze Windows + R, wpisz `eventvwr` i naciśnij Enter, aby otworzyć Podgląd zdarzeń. Tutaj możesz przeglądać dzienniki rejestrujące każde działanie systemu, w tym zdarzenia zdalnego dostępu.
- Mac: Otwórz Findera, przejdź do Aplikacje > Narzędzia i uruchom Konsolę. Sprawdź dzienniki systemu pod kątem nieznanych adresów IP lub zapisów połączeń.
Regularne przeglądanie tych dzienników i historii pomaga wczesniej wykrywać włamania, zanim hakerzy zdążą kradnąć poufne informacje lub wyrządzić poważne szkody.
3. Poszukaj zainstalowanych programów zdalnego dostępu
Jeśli podejrzewasz, że ktoś może uzyskiwać dostęp do Twojego komputera zdalnie bez Twojej wiedzy, jednym z najszybszych sposobów na to jest sprawdzenie oprogramowania do zdalnego dostępu zainstalowanego w systemie. Cyberprzestępcy często używają legalnych narzędzi, aby uzyskać i utrzymać kontrolę nad urządzeniem bez wzbudzania natychmiastowych podejrzeń.
Oto jak je zidentyfikować:
Sprawdź aktywne procesy.
- Windows: Naciśnij Ctrl + Shift + Esc, aby otworzyć Menedżer zadań. Przejrzyj listę aktywnych aplikacji i procesów w tle. Jeśli widzisz uruchomione narzędzia zdalnego dostępu, których nie instalowałeś, jest to silny wskaźnik nieautoryzowanej aktywności.
- Mac: Naciśnij Command + Spacja, wpisz Monitor aktywności i naciśnij Enter (lub kliknij ikonę lupki i wyszukaj go). Po otwarciu przejrzyj aktywne aplikacje i procesy pod kątem nieznanych narzędzi połączeń zdalnych.
Wyszukaj zainstalowane aplikacje.
- Windows: Przejdź do Panel sterowania > Programy > Programy i funkcje, aby wyświetlić całe zainstalowane oprogramowanie. Dokładnie przeanalizuj listę pod kątem takich nazw jak AnyDesk, TeamViewer, RemotePC lub LogMeIn.
- Mac: Otwórz Findera, wybierz Aplikacje i przejrzyj folder pod kątem aplikacji pulpitu zdalnego, których nie rozpoznajesz.
Jeśli znajdziesz program, którego nie pamiętasz instalowania, nie otwieraj go. Odłącz się od internetu, odinstaluj oprogramowanie i uruchom pełne skanowanie antywirusowe. Szybkie usuwanie nieautoryzowanych narzędzi zdalnego dostępu ma kluczowe znaczenie dla zapobiegania dalszym naruszeniom.
4. Sprawdź ustawienia zapory sieciowej
Odpowiednio skonfigurowana zapora sieciowa (firewall) stanowi barierę między Twoim komputerem a nieautoryzowanymi użytkownikami. Jeśli jednak oszuści mają już zdalny dostęp, mogą potajemnie zmodyfikować reguły zapory, aby utworzyć ukryte punkty wejścia i móc ponownie połączyć się w dowolnym momencie. Sprawdzenie ustawień zapory może pomóc w wykryciu i zablokowaniu tych tylnych wejść (backdoorów).
Oto jak sprawdzić konfigurację zapory sieciowej:
- Dla użytkowników systemu Windows:
Krok 1. Naciśnij klawisze Windows + X i otwórz Panel sterowania.
Krok 2. Przejdź do opcji System i zabezpieczenia > Zapora Windows Defender > Ustawienia zaawansowane.
Krok 3. W lewym panelu sprawdź zarówno Reguły przychodzące, jak i Reguły wychodzące pod kątem nieznanych lub podejrzanych wpisów.
Krok 4. Jeśli zobaczysz regułę, która nie wygląda na legalną, kliknij ją prawym przyciskiem myszy i wybierz opcję Wyłącz regułę, aby tymczasowo zablokować połączenie.
Krok 5. Zanim usuniesz lub trwale wyłączysz jakąkolwiek regułę, sprawdź jej przeznaczenie – niektóre mogą należeć do zaufanych programów.
- Dla użytkowników komputerów Mac:
Krok 1. Kliknij menu Apple i otwórz Ustawienia systemowe (Preferencje systemowe).
Krok 2. Wybierz Ochrona i prywatność (Security & Privacy), a następnie przejdź do karty Zapora (Firewall).
Krok 3. Jeśli zapora jest wyłączona, kliknij ikonę kłódki w lewym dolnym rogu, wpisz hasło administratora i włącz ją.
Krok 4. Kliknij Opcje zapory (Firewall Options), aby wyświetlić wszystkie dozwolone aplikacje i usługi.
Krok 5. Dokładnie przeanalizuj tę listę pod kątem nieznanych lub podejrzanych pozycji. Aby zablokować niechciane połączenie, odznacz pole wyboru obok odpowiedniej aplikacji.
Regularne audyty reguł zapory sieciowej zapewniają, że tylko zaufane programy mają uprawnienia do komunikowania się z Twoim systemem, co uniemożliwia intruzom dostęp i chroni Twoje dane.
5. Uruchom kompleksowe skanowanie antywirusowe
Hakerzy często polegają na złośliwym oprogramowaniu, aby infiltrować urządzenia, kraść dane uwierzytelniające i utrzymywać ukryty dostęp do systemu. Uruchomienie skanowania zaufanym programem antywirusowym to jeden z najskuteczniejszych sposobów wykrywania i usuwania tych zagrożeń, zanim wyrządzą one poważne szkody.
Renomowane rozwiązanie antywirusowe stale monitoruje urządzenie w czasie rzeczywistym, blokując podejrzane programy, próby phishingu i nieautoryzowane połączenia zdalne. Służy ono jako pierwsza linia obrony, identyfikując i izolując złośliwe oprogramowanie, które mogłoby umożliwić hakerom przejęcie kontroli nad komputerem.
Zachowaj jednak ostrożność – unikaj korzystania z darmowych lub nieznanych programów antywirusowych bądź narzędzi do „czyszczenia komputera”, ponieważ wiele z nich ukrywa złośliwe oprogramowanie lub spyware w swoich instalatorach. Zamiast tego wybierz niezawodne rozwiązanie cybersecurity od znanego dostawcy, takiego jak Aura, które oferuje zaawansowaną ochronę i ciągłe monitorowanie przed ewoluującymi zagrożeniami cyfrowymi.
Chroń swoją tożsamość i dane: Jeśli haker uzyskał już dostęp do Twojego komputera, Twoje dane osobowe i finansowe również mogą być zagrożone. Korzystanie z narzędzi takich jak Identity Guard może pomóc wczesniej wykryć potencjalną kradzież tożsamości, monitorować poufne dane w czasie rzeczywistym oraz zapewnić do 1 miliona USD ubezpieczenia od strat związanych z oszustwami.
Co zrobić w przypadku podejrzenia obecności nieznanego administratora zdalnego
Jeśli podejrzewasz, że ktoś uzyskał nieautoryzowany dostęp do Twojego komputera, szybka reakcja ma kluczowe znaczenie dla ochrony Twoich danych, kont i urządzeń. Poniższe kroki pomogą Ci zabezpieczyć zarówno komputery z systemem Windows, jak i komputery Mac.
1. Natychmiast odłącz się od internetu
Odłącz kabel Ethernet lub wyłącz Wi-Fi, aby odciąć połączenie hakerowi. Chociaż niektóre złośliwe oprogramowanie może nadal działać w trybie offline, całkowite wyłączenie komputera jest najbezpieczniejszym sposobem na zapobieżenie dalszemu nieautoryzowanemu dostępowi.
2. Zmień wszystkie hasła przy użyciu bezpiecznego urządzenia
Unikaj używania zainfekowanego urządzenia do aktualizacji haseł. Keylogger lub oprogramowanie szpiegujące mogą zarejestrować Twoje nowe dane logowania. Zamiast tego skorzystaj z zaufanego urządzenia, takiego jak smartfon lub komputer znajomego, aby utworzyć silne, unikalne hasła do poczty e-mail, mediów społecznościowych, bankowości i wszystkich innych kont online.
3. Uruchom oprogramowanie antywirusowe i usuń podejrzane programy
Przeskanuj system w poszukiwaniu złośliwego oprogramowania i przejrzyj wszystkie zainstalowane programy. Usuń wszelkie aplikacje, których nie rozpoznajesz lub którym nie ufasz.
- Windows: Sprawdź zainstalowane programy w sekcji Panel sterowania > Programy > Programy i funkcje.
- Mac: Sprawdź folder Aplikacje w poszukiwaniu nieznanego oprogramowania.
4. Utwórz kopię zapasową plików i wyczyść urządzenie
Wykonanie przywracania ustawień fabrycznych usuwa ukryte złośliwe oprogramowanie i przywraca system do stanu pierwotnego. Przed wyczyszczeniem utwórz kopię zapasową ważnych plików w chmurze lub na zewnętrznym dysku twardym, aby zapobiec utracie danych.
5. Zabezpiecz swój router Wi-Fi
Hakerzy mogą wykorzystywać luki w zabezpieczeniach sieci, aby uzyskać dostęp do innych urządzeń w sieci domowej. Chroń swój router za pomocą następujących kroków:
- Zmień domyślne dane logowania i używaj długich, złożonych oraz unikalnych haseł.
- Wyłącz administrację zdalną, aby zapobiec dostępowi z zewnątrz.
- Włącz szyfrowanie WPA3; jeśli jest niedostępne, użyj WPA2.
- Zaktualizuj oprogramowanie układowe routera do najnowszej wersji, aby załatać luki w zabezpieczeniach.
Podjęcie tych środków ostrożności nie tylko usuwa intruza z systemu, ale także wzmacnia ogólne bezpieczeństwo cyfrowe, zmniejszając ryzyko przyszłych atakami.
Jak zapobiegać przyszłym atakom polegającym na zdalnym dostępie
Przyjęcie proaktywnego podejścia to najskuteczniejszy sposób na ochronę urządzeń przed nieautoryzowanym dostępem zdalnym. Wzmocnienie higieny cyfrowej już teraz zmniejsza prawdopodobieństwo padnięcia ofiarą hakerów w przyszłości.
1. Korzystaj z menedżera haseł
Słabe lub używane wielokrotnie hasła odpowiadają za około 80% naruszeń bezpieczeństwa. Dedykowany menedżer haseł ułatwia generowanie, przechowywanie i automatyczne uzupełnianie silnych, unikalnych haseł do każdego konta, eliminując ryzyko korzystania z łatwych do odgadnięcia danych logowania.
2. Włącz uwierzytelnianie wieloskładnikowe (MFA)
Dodanie drugiego etapu weryfikacji drastycznie poprawia bezpieczeństwo konta. Opcje takie jak aplikacje uwierzytelniające, skany odcisków palców czy tokeny bezpieczeństwa sprawiają, że nawet jeśli Twoje hasło zostanie skompromitowane, hakerzy nie uzyskają dostępu bez dodatkowej weryfikacji.
3. Korzystaj z wirtualnej sieci prywatnej (VPN)
VPN szyfruje Twoją aktywność online, maskując Twoją lokalizację i chroniąc dane przed przechwyceniem. Zabezpieczając połączenie internetowe, sieć VPN znacznie utrudnia cyberprzestępcom zdalny dostęp do Twojego komputera.
4. Aktualizuj oprogramowanie i aplikacje
Regularne aktualizacje łatają luki w zabezpieczeniach, które wykorzystują hakerzy. W miarę możliwości włącz automatyczne aktualizacje i pobieraj oprogramowanie wyłącznie z oficjalnych źródeł. Jeśli aktualizacja powoduje problemy, większość programów pozwala na bezpieczny powrót do poprzedniej wersji.
5. Zachowaj czujność wobec phishing
Phishing pozostaje jednym z najpopularniejszych sposobów uzyskiwania nieautoryzowanego dostępu przez oszustów. Bądź ostrożny wobec podejrzanych e-maili, linków czy załączników. Śledzenie pojawiających się taktik phishingowych może zapobiec kradzieży tożsamości. Tylko w 2022 roku Amerykanie stracili 40 milionów dolarów na oszustwach phishingowych.
6. Zgłaszaj podejrzaną aktywność
Jeśli doświadczysz nieautoryzowanego dostępu zdalnego, zgłoś to odpowiednim organom, takim jak Federalna Komisja Handlu (FTC). Zgromadź dowody, takie jak zrzuty ekranu, aby pomóc śledczym wytropić cyberprzestępców i chronić innych.
Nawet urządzenia słynące z silnego bezpieczeństwa, takie jak iOS i macOS, nie są całkowicie odporne. Hakerzy mogą atakować zarówno komputery Mac, jak i inne systemy.
Aby zapewnić sobie kompleksową ochronę, rozważ narzędzia takie jak Identity Guard, które oferują ochronę przed kradzieżą tożsamości, monitorują poufne dane oraz zabezpieczają urządzenia i finanse przed zagrożeniami cybernetycznymi. Zachowanie czujności i korzystanie z zaawansowanych rozwiązań bezpieczeństwa pozwala być o krok przed oszustami.
Wskazówka bonusowa: Używaj bezpiecznego oprogramowania do zdalnego dostępu, takiego jak AnyViewer
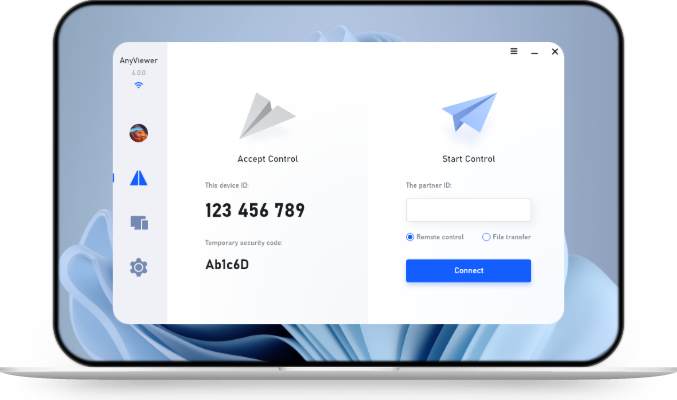
Jeśli naprawdę musisz uzyskać zdalny dostęp do swojego komputera do celów służbowych, pomocy technicznej lub użytku osobistego, zawsze korzystaj z zaufanego i szyfrowanego oprogramowania. AnyViewer to doskonały przykład bezpiecznego rozwiązania do zdalnego dostępu, stworzonego z myślą zarówno o wydajności, jak i ochronie.
W przeciwieństwie do ryzykownych programów innych firm, często wykorzystywanych przez oszustów, AnyViewer stosuje szyfrowanie end-to-end, uwierzytelnianie wieloetapowe oraz autoryzację urządzeń, aby zapewnić, że połączenie mogą nawiązać wyłącznie zweryfikowani użytkownicy. Szybkie połączenia o niskich opóźnieniach sprawiają, że jest to idealne rozwiązanie dla profesjonalistów biznesowych, specjalistów IT czy osób pracujących zdalnie, które muszą bezpiecznie kontrolować swoje komputery z dowolnego miejsca.
Ponadto AnyViewer oferuje zgodność z wieloma platformami (Windows, macOS, iOS, Android) oraz obsługuje przesyłanie plików, nagrywanie sesji i dostęp bez nadzoru, a wszystko to przy zachowaniu ścisłych protokołów bezpieczeństwa. Korzystając z legalnego narzędzia do pulpitu zdalnego klasy korporacyjnej, takiego jak AnyViewer, możesz cieszyć się wygodą zdalnego sterowania bez narażania swojego cyfrowego bezpieczeństwa.
Podsumowanie
Czy ktoś może uzyskać zdalny dostęp do mojego komputera bez mojej wiedzy? Niestety tak – ale zachowując czujność i wiedząc, jak sprawdzić, czy ktoś uzyskuje zdalny dostęp do komputera z systemem Windows 10, możesz to wykryć i powstrzymać w zarodku.
Pamiętaj, że świadomość to Twoja najsilniejsza obrona. Rozpoznając sygnały ostrzegawcze o nieautoryzowanym dostępie, regularnie aktualizując systemy, korzystając z uwierzytelniania wieloskładnikowego (MFA) i sieci VPN oraz stosując bezpieczne nawyki przeglądania internetu, drastycznie ograniczasz swoją podatność na ataki polegające na zdalnym dostępie.
A jeśli zdalny dostęp jest koniecznością w codziennej pracy, godne zaufania rozwiązania, takie jak AnyViewer, pozwalają zachować pewność połączenia, łącząc łatwość obsługi z niezawodnym bezpieczeństwem.
Twój komputer to Twój cyfrowy dom – trzymaj drzwi zamknięte, monitoruj, kto wchodzi, i nigdy nie oddawaj kluczy nieznajomemu.