Todo lo que necesita saber sobre los riesgos de seguridad de la Conexión a Escritorio remoto
¿Cuánto sabe sobre los riesgos de seguridad de la Conexión a Escritorio remoto? Este artículo ofrece una recopilación exhaustiva de información esencial, que abarca las principales vulnerabilidades de seguridad y estrategias para mejorar la protección de la Conexión a Escritorio remoto.
Por Tyler Publicado en 07/09/2026


¿Qué es la Conexión a Escritorio remoto?
La Conexión a Escritorio remoto (RDC), también conocida como Protocolo de escritorio remoto (RDP), es una tecnología que permite controlar un equipo desde una ubicación distante, emulando la presencia física. Se utiliza habitualmente a través de redes o de Internet y está integrada en la mayoría de los sistemas operativos Windows. Además, los sistemas Mac también pueden emplear RDP. Numerosas empresas confían en RDP para facilitar el trabajo remoto de su personal.
¿Cuáles son los principales riesgos de seguridad de la Conexión a Escritorio remoto?
Imagine el software como un rompecabezas y las vulnerabilidades como piezas faltantes. Estos huecos permiten que piratas informáticos astutos entren y manipulen sus archivos. Microsoft afirma que muchos dispositivos son vulnerables a estos riesgos de RDC. Los siguientes son los tres tipos principales de riesgos de seguridad de la Conexión a Escritorio remoto.
El bastión frágil: credenciales de inicio de sesión débiles
Imagínese esto: usted cierra la puerta de su casa con una contraseña. Los equipos hacen lo mismo. Pero algunas personas eligen "123456" como su llave digital. ¿Adivine qué? A los piratas informáticos les encanta eso. Se cuelan en su red, roban sus secretos y dañan sus archivos. Es como dejar la puerta sin llave.
La puerta abierta: acceso a puertos sin restricciones
Piense en los puertos como puertas en un edificio. RDC se encuentra en el puerto 3389. Los piratas informáticos lo saben e intentan entrar a escondidas. Es como un club secreto donde el portero está tomando una siesta.
Reparación de agujeros: problemas parcheados
Imagine que encuentra un agujero en la pared. Lo parchea, pero a veces sigue entrando corriente de aire. Eso es RDC. Hay agujeros parcheados, pero algunos aún pueden dejar pasar la brisa. "BlueKeep" es uno de esos agujeros. Los piratas informáticos lo utilizan para causar daños en su equipo. Microsoft lo parcheó, pero usted debe permitir que se aplique la corrección.
6 formas posibles de reducir el riesgo de seguridad de la Conexión a Escritorio remoto
Aquí hay seis enfoques potenciales que podrían ayudarle a eliminar los riesgos de seguridad de la Conexión a Escritorio remoto y hacer que la Conexión a Escritorio remoto sea más segura. Estas sugerencias pueden superponerse, y mejorar la seguridad en un área podría tener un impacto positivo en otros aspectos también.
Forma 1. Habilitar y aplicar una configuración de RDP sólida
Para frustrar posibles riesgos de seguridad derivados de configuraciones de RDP laxas, es esencial reforzar y aplicar configuraciones de RDP estrictas. Estas son las medidas que puede tomar para evitar la explotación de vulnerabilidades de RDP por parte de ciberatacantes:
- Mejore las credenciales de inicio de sesión: Aborde el uso de credenciales débiles implementando contraseñas complejas que sean difíciles de vulnerar.
- Aplique bloqueos de cuenta: Adopte políticas que activen el bloqueo de cuentas tras un número determinado de intentos de inicio de sesión por usuario. Asegúrese de registrar tanto los intentos fallidos como los exitosos para ayudar a identificar cualquier comportamiento anómalo.
- Implemente la Autenticación a Nivel de Red (NLA): Incorporar NLA puede reducir significativamente las demandas iniciales de recursos del servidor y proporcionar defensa contra ciberataques. Esta es una excelente manera de evitar un ataque de intermediario (MITM).
Al adherirse a estas prácticas, puede establecer una configuración de RDP más robusta, frustrando así el acceso no autorizado y mejorando la postura de seguridad general de su sistema.
Forma 2. Utilice nombres de cuenta únicos
Considere usar nombres de cuenta distintivos que eviten revelar detalles personales u organizativos. Los formatos comunes como "nombre.apellido" pueden facilitar que los ciberdelincuentes adivinen nombres de usuario, correos electrónicos y contraseñas. Elegir convenciones de nomenclatura menos predecibles mejora la seguridad.
Forma 3. Implemente el Inicio de Sesión Único (SSO)
Considere incorporar el Inicio de Sesión Único (SSO) como una medida de seguridad eficaz. El SSO simplifica los inicios de sesión de los usuarios en diversas aplicaciones. Este método de autenticación permite a los usuarios acceder a múltiples sistemas de software independientes utilizando un único conjunto de credenciales.
Al adoptar SSO, su organización puede mejorar la aplicación de la seguridad de las contraseñas e implementar salvaguardas avanzadas como la autenticación multifactor. Además, puede incluso integrar el acceso remoto RDP dentro del marco de SSO para mitigar la vulnerabilidad de inicio de sesión de usuario destacada anteriormente. Esto agiliza el control de acceso y fortalece las medidas de seguridad generales.
Forma 4. Habilite la Autenticación Multifactor (MFA)
Para mejorar la seguridad, considere habilitar la Autenticación Multifactor (MFA). Este método exige que los usuarios proporcionen un token de seguridad, como un código de una notificación o verificación biométrica, durante el inicio de sesión. Al exigir múltiples capas de verificación, el acceso no autorizado a los dispositivos informáticos se vuelve sustancialmente más difícil de lograr para los atacantes. Cuantos más obstáculos encuentren, menor será la probabilidad de un acceso no autorizado exitoso.
Forma 5. Configure restricciones de firewall
Configure su firewall corporativo para limitar el acceso de manera efectiva. Bloquee el tráfico al puerto 3389 a menos que provenga de rangos de direcciones IP predefinidos en la lista de permitidos o de los dispositivos de sus empleados.
Sin embargo, este método requiere una configuración manual extensa y sigue siendo vulnerable a ataques si los hackers obtienen el control de una dirección IP incluida en la lista de permitidos o comprometen los dispositivos de los empleados. Además, el proceso de identificar y autorizar previamente los dispositivos de los empleados puede ser complejo, lo que genera frecuentes solicitudes de TI por parte de los empleados afectados y posibles interrupciones en la productividad.
Forma 6. Utilizar una puerta de enlace RDP
Considere utilizar una puerta de enlace RDP para mejorar la seguridad. Las ediciones modernas de Windows Server ofrecen un servidor de puerta de enlace RDP, que cuenta con una interfaz externa conectada a múltiples puntos finales RDP internos. Microsoft proporciona una guía completa sobre la configuración de este servidor de puerta de enlace.
La adopción de una puerta de enlace RDP simplifica la gestión de las vulnerabilidades de seguridad de RDP. Abarca diversos aspectos como el registro, los certificados TLS, la autenticación segura a dispositivos finales sin exposición directa a Internet, la autorización para el acceso a hosts internos, las relaciones de usuario y más. Este enfoque centraliza y fortalece la gestión de RDP con medidas de seguridad mejoradas.
Consejo adicional: recurra a una alternativa altamente segura a RDP
Dada la creciente importancia que los actores de amenazas otorgan a la explotación de RDP de Windows como vector de ataque principal, numerosas organizaciones están dejando de usar RDP y adoptando soluciones de acceso remoto más sólidas. Conozca AnyViewer, una alternativa a RDP excepcionalmente segura.
AnyViewer destaca como un software de escritorio remoto seguro y gratuito para usuarios de Windows. Aborda una serie de problemas de seguridad, reforzando la protección del usuario contra posibles riesgos:
- Cifrado de extremo a extremo: AnyViewer prioriza la seguridad de los datos mediante el cifrado de extremo a extremo, empleando el robusto algoritmo de criptografía de curva elíptica (ECC) de 256 bits.
- Autenticación de dos factores: Con esta función activada, acceder a un nuevo dispositivo requiere ingresar un código de verificación enviado a su correo electrónico, lo que aumenta significativamente la seguridad de la cuenta.
- Bloqueo de interfaz: AnyViewer permite bloquear su interfaz al dejar su computadora. Para desbloquear la interfaz del programa bloqueado, se requiere una contraseña, lo que mejora la seguridad del dispositivo.
Exploremos cómo aprovechar AnyViewer para establecer conexiones seguras con computadoras remotas desatendidas:
Paso 1. Implemente AnyViewer en sus dispositivos elegidos.
Paso 2. Establezca su configuración inicial registrándose o iniciando sesión.
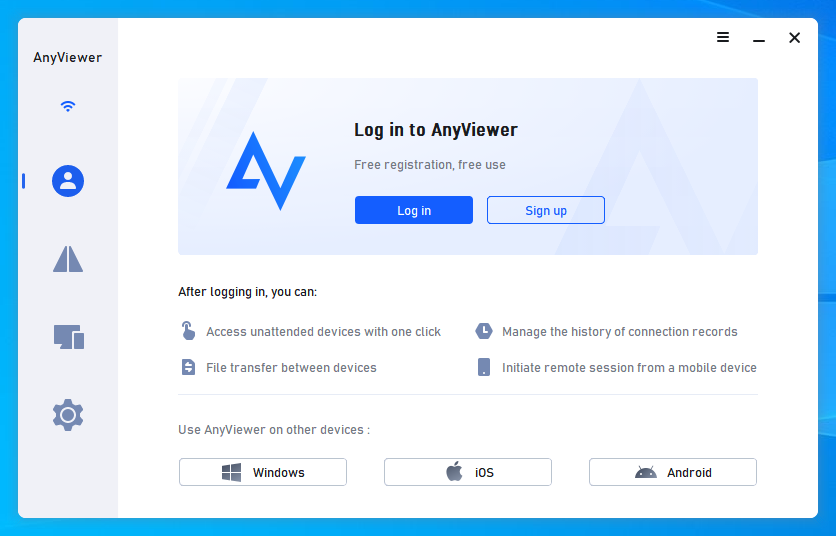
Paso 3. Sesión iniciada correctamente. Ahora puede comenzar a establecer conexiones sólidas.
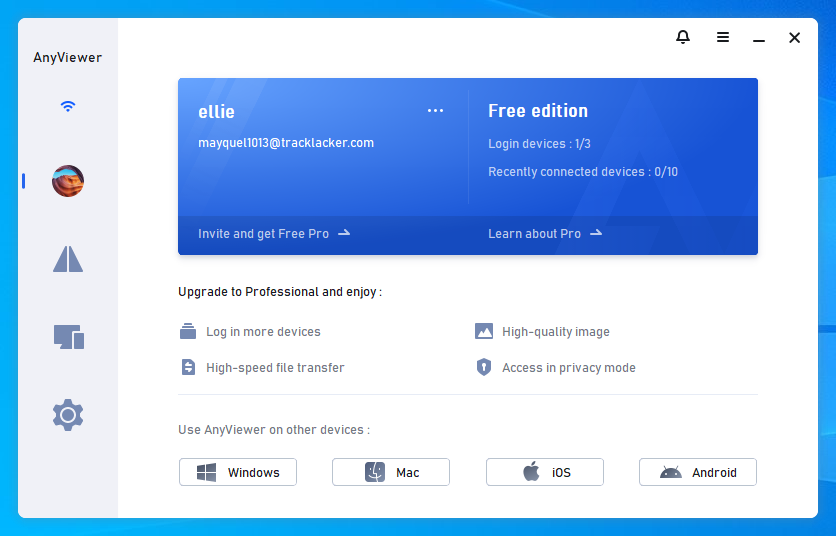
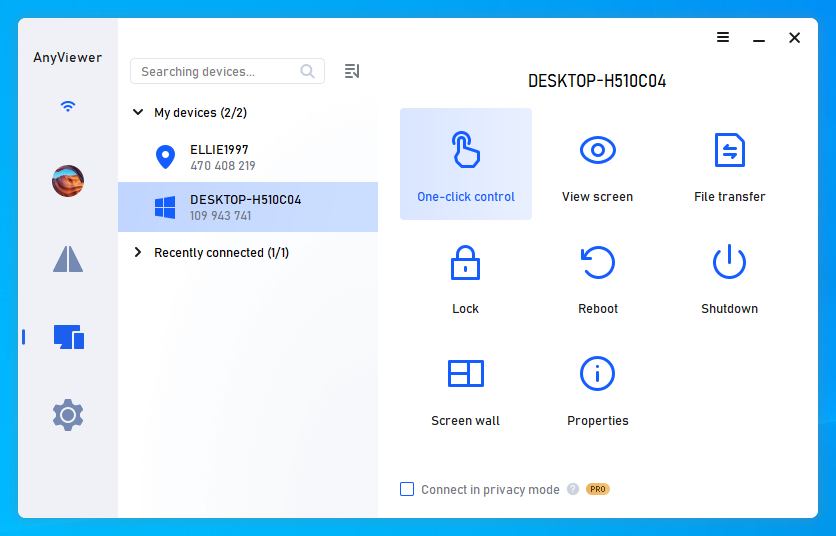
Paso 4. Localice el equipo remoto de destino en la lista bajo "Dispositivos".
Paso 5. Inicie conexiones sin problemas mediante la función "Control con un clic".
- ★Consejos:
- Se recomienda actualizar al plan profesional o empresarial de AnyViewer para:
- Mejor control de dispositivos: Gestione mejor los dispositivos de acceso desatendido.
- Más sesiones remotas: Gestione varias sesiones remotas a la vez.
- Enviar archivos fácilmente: Mueva archivos sin complicaciones.
- Modo de privacidad: Mantenga la privacidad y la seguridad.
- ... (y más)
Conclusión
En resumen, comprender los riesgos de seguridad de la Conexión a Escritorio Remoto es vital. Las credenciales débiles, los puertos abiertos y las vulnerabilidades persistentes representan amenazas. Contrarréstelos con configuraciones RDP sólidas, nombres de cuenta únicos, inicio de sesión único (SSO), autenticación multifactor (MFA), restricciones de firewall y puertas de enlace RDP.
Considere la alternativa segura, AnyViewer, que ofrece cifrado de extremo a extremo, autenticación de dos factores y una interfaz bloqueada. Al seguir estas medidas y explorar opciones seguras, puede establecer un entorno de conexión remota más seguro, garantizando la protección contra accesos no autorizados y filtraciones de datos.
 como fuente preferida en Google