Alto overhead operacional e administrativo
As políticas granulares e as configurações de auditoria exigem um esforço contínuo e substancial de manutenção.
As políticas granulares e as configurações de auditoria exigem um esforço contínuo e substancial de manutenção.
Os clientes de endpoint, os provedores de identidade e as regras de segurança exigem um tempo extensivo de configuração.
Orçamentos personalizados, complementos e pacotes de serviços tornam o planejamento orçamentário difícil.
Ferramentas empresariais avançadas podem desacelerar o suporte rotineiro e ad-hoc do help desk.
As implantações locais colocam toda a responsabilidade por atualizações e tempo de atividade (uptime) na TI interna.
Recursos como o cofre de credenciais excedem as necessidades de equipes que exigem acesso remoto básico.
Os seis produtos abaixo representam diferentes caminhos de substituição, em vez de um único ranking universal.
| Software | Melhor para | Core Benefits |
|---|---|---|
 AnyViewer |
PMEs e equipas que procuram acesso remoto simples | Fácil acesso através de redes, sessões sem vigilância, transferência de ficheiros, utilização de vários monitores, agrupamento de dispositivos, permissões de funções |
 TeamViewer Tensor |
Grandes organizações que precisam de ampla abrangência e governação de dispositivos | SSO, acesso condicional, auditabilidade, implementação empresarial, ampla cobertura de terminais |
 Splashtop Enterprise |
Equipes preocupadas com a segurança que também valorizam o desempenho da sessão | Suporte e trabalho remoto, acesso granular, gravação, opções de SIEM, sessões de alta fidelidade |
 ConnectWise ScreenConnect |
MSPs e centrais de suporte com muitos técnicos | Fluxo de trabalho rápido para técnicos, ferramentas de bastidores, personalização, opções em nuvem ou auto-hospedadas |
 Zoho Assist |
Suporte sob demanda baseado em navegador e equipes de atendimento distribuídas | Início rápido de sessão, acesso não supervisionado, departamentos, relatórios, gravações, integrações com help-desk |
 LogMeIn Resolve |
Equipes combinando suporte, tickets, RMM e operações de endpoint | Suporte unificado com fluxos de trabalho de gestão de TI |
AnyViewer é a primeira recomendação para organizações que precisam principalmente de acesso remoto autorizado e suporte sem o peso de implementação de uma pilha de acesso privilegiado mais ampla.
Trabalhadores remotos, equipes de suporte interno, famílias, freelancers e PMEs conscientes dos custos com requisitos de dispositivos suportados.
“Oferece enormes economias de custos e implantação instantânea para acesso remoto rotineiro, dispensando a arquitetura pesada do BeyondTrust. Apenas certifique-se de que você não precisa de cofres de credenciais, elevação JIT ou integrações com SIEM.”
TeamViewer Tensor fits organizations that want enterprise remote connectivity with broad platform reach and policy controls, but prefer a widely deployed connectivity ecosystem.
Organizações globais de TI, grandes centrais de atendimento (service desks), empresas distribuídas e ambientes de endpoints mistos.
“Oferece escalabilidade de nível corporativo com maior cobertura multiplataforma e de TI/OT do que o BeyondTrust, combinada com uma conectividade global mais simples. Antes de migrar, modele com precisão o licenciamento de endpoints, as integrações de SSO e as políticas de acesso privilegiado para garantir uma transição de segurança sem interrupções.”
O Splashtop Enterprise é a escolha ideal quando sessões responsivas, qualidade visual e controles de segurança centralizados são fundamentais.
Trabalho híbrido, educação, equipes criativas ou de engenharia e organizações de TI que equilibram experiência com governança.
“Corresponde à segurança empresarial da BeyondTrust (SSO/SAML, registro SIEM), ao mesmo tempo em que oferece desempenho de sessão superior, altas taxas de quadros e menor Custo Total de Propriedade (TCO) geral. Certifique-se de mapear a contagem de técnicos em relação a endpoints não supervisionados para selecionar a combinação certa de licenças de Remote Access e Remote Support.”
O ScreenConnect é voltado para técnicos que precisam de acesso rápido, gerenciamento de sessões flexível, ferramentas em segundo plano e ampla personalização.
MSPs, provedores de TI terceirizados e centrais de suporte onde a produtividade dos técnicos e a personalização de fluxos de trabalho predominam.
“Supera o BeyondTrust em velocidade dos técnicos e eficiência diária do help desk graças aos seus tempos de conexão extremamente rápidos e às ferramentas de diagnóstico Backstage. Antes da implantação, execute um PoC multiplataforma para estabelecer a governança adequada de extensões e o endurecimento de segurança.”
O Zoho Assist enfatiza o suporte sob demanda sem atrito, acesso autônomo, organização departamental e integrações com plataformas comuns de central de atendimento (help desk).
PMEs, centrais de atendimento distribuídas, equipes de suporte ao cliente e organizações que já utilizam o ecossistema Zoho.
“Substitui a configuração complexa de agentes do BeyondTrust por suporte contínuo baseado no navegador e preços previsíveis por técnico, que se integram perfeitamente aos fluxos de trabalho de ITSM existentes. Valide a residência de dados da sua organização, a retenção de logs de auditoria e os níveis de integração de ITSM necessários durante a avaliação.”
LogMeIn Resolve é relevante quando o objetivo da migração não é apenas o suporte remoto, mas também a consolidação de chamados (ticketing), gerenciamento de endpoints, automação e operações de suporte.
Equipes de TI de PMEs e médio porte que desejam menos consoles entre suporte e operações de endpoints.
“Consolida o suporte remoto, o sistema de chamados (ticketing) e a automação de endpoints em uma única plataforma, permitindo que as equipes de TI substituam o BeyondTrust juntamente com outras ferramentas de gerenciamento fragmentadas. Concentre sua avaliação em confirmar a cobertura de dispositivos e o licenciamento de módulos para pagar apenas pelos recursos de gerenciamento de TI que você realmente utiliza.”
Avalie as principais plataformas de suporte remoto em relação ao BeyondTrust nos quesitos de implantação principal, segurança, integração e fluxos de trabalho operacionais.
| Lente de Comparação | BeyondTrust Remote Support | AnyViewer | TeamViewer Tensor | Splashtop Enterprise | ScreenConnect | Zoho Assist | LogMeIn Resolve |
|---|---|---|---|---|---|---|---|
| Ideal para | Suporte remoto empresarial seguro | Acesso/suporte remoto direto | Conectividade empresarial | Desempenho + governança | Fluxo de trabalho de MSP/técnico | Suporte baseado em navegador | Operações de TI unificadas |
| Suporte assistido | Forte | Sim | Sim | Sim | Sim | Sim | Sim |
| Acesso não assistido | Tecnologia Jump | Sim | Sim | Sim | Sim | Sim | Sim |
| RBAC / política de acesso | Granular | Permissões de função; validar escopo | Controles corporativos | Permissões granulares | Configuração de função/segurança | Funções e permissões de grupo | Validar por pacote |
| Gravação de sessão / auditoria | Gravação detalhada e trilha de auditoria | Gravação; validar a profundidade de auditoria centralizada | Auditabilidade; validar edição | Gravação/registro; opções de SIEM | Recursos de gravação/auditoria | Gravação, relatórios, logs de ação | Validar por pacote |
| Cofre de credenciais / injeção | Principal diferencial | Não posicionado como equivalente | Validar opções de enterprise/PAM | Validar conector/fluxo de trabalho | Validar integrações | Não posicionado como equivalente | Validar integrações |
| Integração ITSM / SIEM | Grandes integrações corporativas | Validar fluxo de trabalho obrigatório | Integrações corporativas | Opções de Ticketing/API/SIEM | Ecossistema de integração | Integrações com service desk/API | Operações de TI nativas mais amplas |
| Modelo de implantação | Opções de nuvem/aparelho | Serviço hospedado pelo fornecedor | Nuvem empresarial | Opções de nuvem e local | Opções de nuvem e auto-hospedagem | Web/nuvem | Plataforma em nuvem |
| Melhor motivo para mudar | — | Menor atrito operacional | Amplo alcance corporativo | Equilíbrio entre experiência e controle | Produtividade do técnico | Suporte rápido gerenciado pelo navegador | Consolidação de ferramentas |
Escolha com base no nível de risco e nas necessidades do fluxo de trabalho: o BeyondTrust lidera em acesso privilegiado e conformidade rigorosa, enquanto as alternativas trocam o armazenamento seguro profundo por uma implementação mais rápida, maior velocidade para o técnico ou menor TCO.
Compare como o BeyondTrust e as principais alternativas gerenciam a exposição de rede, controles de acesso, segurança de endpoints e privacidade em toda a sua infraestrutura de suporte remoto.
| Dimensão | BeyondTrust Remote Support | AnyViewer | TeamViewer Tensor | Splashtop Enterprise | ScreenConnect | Zoho Assist | LogMeIn Resolve |
|---|---|---|---|---|---|---|---|
| Exposição de Rede | Relé Seguro / Appliance (Sem portas de entrada) | Relé de Saída (Zero portas abertas) | Relé de Saída (Zero portas abertas) | Relé de Saída (Zero portas abertas) | Relé de Saída / Relé Hospedado Internamente (Self-Hosted) | Relé de Saída (Zero portas abertas) | Relé de Saída (Zero portas abertas) |
| Identidade e Autenticação | SAML / IdP + MFA + Cofre de Credenciais | 2FA + Código de Segurança do Dispositivo | SSO / SAML + MFA + Acesso Condicional | SSO / SAML + MFA + Vínculo de Dispositivo | SSO / MFA + Banco de Dados Interno / LDAP | SSO / SAML + MFA + OAuth | SSO / SAML + MFA + Chave Zero-Trust |
| Autorização e escopo | RBAC granular + JIT + cadeias de aprovação | RBAC + grupos de dispositivos | RBAC centralizado + agrupamento dinâmico | Acesso por grupo + permissões granulares | Controles baseados em funções + restrições de escopo | Funções departamentais + escopo de fila | Acesso baseado em funções + escopo de módulo |
| Segurança de Endpoint | Cliente assinado + Serviço de elevação de privilégios | Binário assinado + Controles de atualização automática | Agente assinado + Políticas de implantação em massa | Streamer assinado + Controles centrais de políticas | Cliente assinado + Governança de extensões | Agente assinado + Controle de serviços autônomos | Agente assinado + Aplicação automatizada de patches |
| Privacidade e controle de sessão | Tela em branco + Análise forense da sessão | Tela preta + Desativação da entrada remota | Tela preta + Bloqueio da entrada remota | Tela em branco + Bloqueio da entrada local | Tela de privacidade + Modo de fundo | Tela preta + Bloqueio da entrada remota | Tela em branco + Desativação da entrada remota |
| Controle de Implantação e Hospedagem | Nuvem / On-Premises / Aparelho de Hardware | Nuvem Hospedada pelo Fornecedor | Nuvem Hospedada pelo Fornecedor | Opções de Nuvem / On-Premises | Opções de Nuvem / Auto-Hospedadas | Nuvem Hospedada pelo Fornecedor | Nuvem Hospedada pelo Fornecedor |
BeyondTrust fornece controle de sessão privilegiada de ponta a ponta e isolamento de credenciais sem exposição de portas. As alternativas em nuvem correspondem à sua arquitetura de retransmissão de porta zero, substituindo ferramentas de cofre pesadas por autenticação mais rápida e leve, RBAC granular e recursos robustos de privacidade de sessão.
Avalie a flexibilidade de implantação, as restrições de licenciamento e os custos ocultos de suplementos entre o BeyondTrust e as principais alternativas para determinar o verdadeiro custo total de propriedade.
| Dimensão | BeyondTrust Remote Support | AnyViewer | TeamViewer Tensor | Splashtop Enterprise | ScreenConnect | Zoho Assist | LogMeIn Resolve |
|---|---|---|---|---|---|---|---|
| Modelo de precificação primário | Técnico Concorrente + Níveis de Ativos/Dispositivos | Utilizadores Licenciados / Canais + Níveis de Dispositivos | Orçamento Corporativo Personalizado (Utilizadores Licenciados / Canais) | Técnico Concorrente / Utilizador Nomeado híbrido | Técnico Concorrente (Suporte) ou Ponto de Extremidade (Acesso) | Técnico Nomeado / Sessões Concorrentes | Pacotes de Técnico Nomeado / Ponto de Extremidade Gerenciado |
| Implantação e Infraestrutura | Cloud / On-Prem / Appliance (Hardware/VM) | Nuvem Hospedada pelo Fornecedor | Cloud Empresarial Hospedada pelo Fornecedor | Opções em Nuvem ou On-Premises | Servidor Hospedado em Nuvem ou Auto-Hospedado | Nuvem Hospedada pelo Fornecedor | Nuvem Hospedada pelo Fornecedor |
| Licenciamento de Técnicos | Usuários Simultâneos (Dimensionado conforme o pico de uso) | Por Usuário (Opções multicanal) | Usuários Nomeados Enterprise + Canais Simultâneos | Licenciamentos de Técnicos Simultâneos disponíveis | Técnicos Simultâneos (Atendimento autônomo vendido separadamente) | Técnicos Nomeados (Assentos simultâneos adicionais) | Técnicos Nomeados / Pacotes de múltiplos assentos |
| Escopo de Licenciamento de Endpoint | Incluído por nível de licença (ou baseado em ativos) | Limites de Dispositivos Autônomos por Nível | Endpoints gerenciados em toda a empresa | Endpoints gerenciados por nível (por exemplo, 10–300 por assento) | Endpoints assistidos ilimitados / Endpoints autônomos por nível | Computadores autônomos por nível | Endpoints Gerenciados por Nível por plano |
| Custos de Identidade e SSO | SAML nativo / SSO incluído | Incluído nos planos empresariais superiores | Advanced SSO / Conditional Access included | Incluído na edição Enterprise | SSO nativo em planos superiores / extensões | Incluído nos planos Professional / Enterprise | Incluído nos pacotes Core / Enterprise |
| Custos Ocultos / Adicionais | Hardware de appliance, Serviços Profissionais, PAM Vault | Canais Adicionais / Complementos de Armazenamento | Integrações Premium, Serviços de Implementação | Módulos adicionais de Segurança Avançada / SIEM | Licenças de extensão, Suporte Premium, Manutenção de auto-hospedagem | Sessões Concorrentes Extras, Complemento de Suporte Móvel | Módulos avançados de RMM / automação de correções |
| Perfil de Equipe Ideal | Empresa de alto risco que exige controles rígidos de PAM/dispositivos | PMEs com foco em custos que buscam baixa fricção | Grandes empresas globais que precisam de escala maciça em OT/plataformas cruzadas | Mercado médio e corporativo: equilibrando desempenho e custo | MSPs e balcões de TI impulsionados pela velocidade dos técnicos e scripts | Service desks querendo suporte baseado em navegador e orientado por chamados | Equipes de TI que buscam consolidar o suporte remoto com o RMM |
O modelo de usuário simultâneo da BeyondTrust escala economicamente para help desks 24/7 no modelo *follow-the-sun*, mas exige infraestrutura significativa e investimento em suplementos. As alternativas otimizam o TCO por meio de preços mais baixos e previsíveis por técnico ou por endpoint.
Descubra soluções personalizadas de acesso remoto, suporte e gerenciamento agrupadas por necessidades organizacionais específicas e fluxos de trabalho operacionais.
As PMEs precisam de um software de acesso remoto econômico e pronto para uso, que seja simples de gerenciar e implantar facilmente, sem uma infraestrutura de TI complexa.
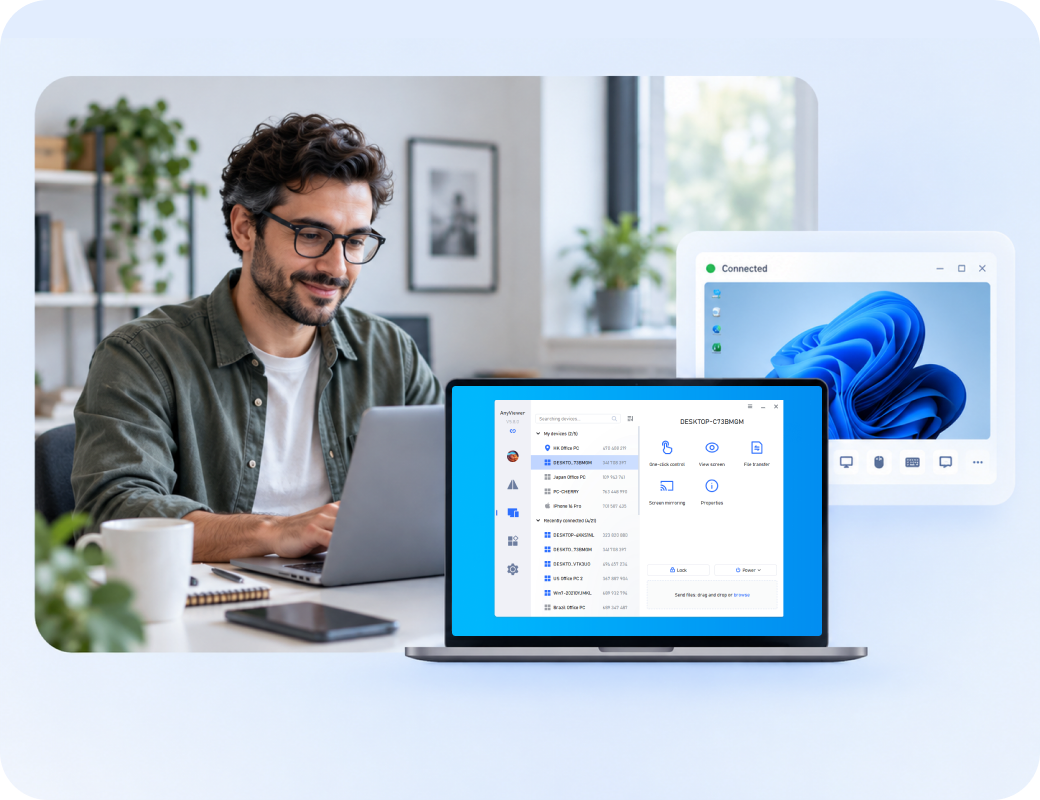
Grandes empresas que gerenciam ambientes complexos (Windows, macOS, Linux, dispositivos móveis e IoT) exigem ampla compatibilidade entre plataformas, acesso de alta concorrência e auditoria de conformidade robusta.
Este cenário equilibra as exigências dos funcionários por streaming de exibição de alta taxa de quadros e baixa latência (ideal para design, edição de mídia e tarefas pesadas) com poderosas ferramentas de diagnóstico para as equipes de TI.
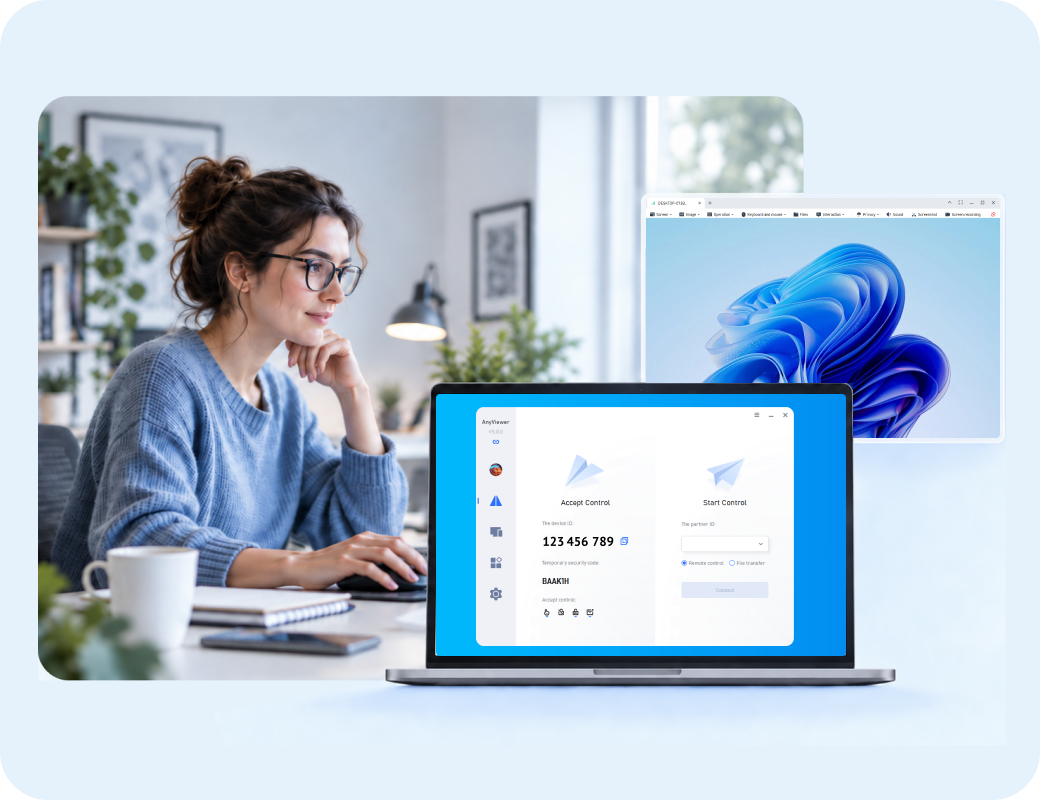
Provedores de Serviços Gerenciados (MSPs) e técnicos de alto desempenho exigem suporte a múltiplas sessões simultâneas, conexões ultrarrápidas, manutenção silenciosa em segundo plano e agendamento de scripts.
Organizações que buscam eliminar a dispersão de ferramentas precisam de uma plataforma consolidada que unifique suporte remoto, Monitoramento e Gerenciamento Remoto (RMM) e chamados de service desk em uma única interface.
As avaliações de clientes foram extraídas do Trustpilot e do Software Advice em 1º de setembro de 2026.

 Útil
 Compartilhar
 ÚtilCompartilhar
ÚtilCompartilhar


 55 Facilidade de
uso4 Custo-benefício5 Suporte ao cliente5 Funcionalidade
 44 Facilidade de
uso3 Custo-benefício4 Suporte ao cliente3 Funcionalidade
32 Facilidade de
uso3 Custo-benefício2 Suporte ao cliente3 Funcionalidade
45 Facilidade de
uso3 Custo-benefício4 Suporte ao cliente3 Funcionalidade
 ÚtilCompartilhar
 ÚtilCompartilhar
 ÚtilCompartilhar
 ÚtilCompartilhar
 ÚtilCompartilhar
 ÚtilCompartilhar
 ÚtilCompartilhar
 ÚtilCompartilhar
45 Facilidade de uso4 Custo-benefício5
Suporte ao cliente5
Funcionalidade
 Segurança de Computadores e Redes
11-50 colaboradores
Usado diariamente há mais de 2 anos
Analisar a fonte
55 Facilidade de uso5 Custo-benefício5
Suporte ao cliente5
Funcionalidade
Gestão de Organizações sem Fins Lucrativos
11-50 colaboradores
Usado diariamente há mais de 2 anos
Analisar a fonte
45 Facilidade de uso5 Custo-benefício4
Suporte ao cliente5
Funcionalidade
Seguro
11-50 colaboradores
Usado diariamente por mais de 6 meses
Analisar a fonte
55 Facilidade de uso5 Custo-benefício5
Suporte ao cliente4
Funcionalidade
45 Facilidade de
uso4 Custo-benefício5 Suporte ao cliente4 Funcionalidade
34 Facilidade de
uso3 Custo-benefício2 Suporte ao cliente1 Funcionalidade
55 Facilidade de
uso5 Custo-benefício5 Suporte ao cliente5 Funcionalidade
55 Facilidade de
uso5 Custo-benefício5 Suporte ao cliente5 Funcionalidade
Não existe um substituto universal. O AnyViewer é a principal recomendação para acesso remoto e suporte autorizados e diretos; o TeamViewer Tensor e o Splashtop Enterprise atendem a necessidades empresariais mais amplas; o ScreenConnect é ideal para fluxos de trabalho com muitos técnicos; o Zoho Assist favorece o suporte baseado no navegador; e o LogMeIn Resolve é adequado para equipes que consolidam operações de TI.
It pode substituir muitos fluxos de trabalho diários de acesso remoto e suporte em dispositivos compatíveis. Organizações que dependem de cofres de credenciais, controles de sessões privilegiadas, integração profunda com SIEM/ITSM ou cobertura de plataforma especializada devem validar lacunas antes de migrar.
AnyViewer e Zoho Assist são excelentes pontos de partida quando a integração fácil e o suporte diário são importantes. O Splashtop pode atender a equipes que precisam de um caminho corporativo mais focado em desempenho. Compare a unidade de licenciamento real e os controles necessários.
O ScreenConnect é uma escolha natural para uma lista curta porque seus fluxos de trabalho são centrados em técnicos, acesso persistente, ferramentas em segundo plano e personalização. O Splashtop e o LogMeIn Resolve também podem se adequar, dependendo de o MSP priorizar o gerenciamento de terminais ou a consolidação de plataformas.
BeyondTrust, TeamViewer Tensor, Splashtop Enterprise, ScreenConnect e Zoho Assist publicam recursos de gravação ou auditoria nas edições relevantes. O AnyViewer oferece suporte à gravação de sessão, mas as equipes devem verificar os requisitos centralizados de auditoria, retenção, exportação e políticas. Verifique o LogMeIn Resolve por pacote.
Não automaticamente. O controle remoto, o MFA, o RBAC e a gravação de sessão não equivalem à descoberta de credenciais, armazenamento em cofre, rotação, injeção, aprovação ou privilégio *just-in-time*. Uma camada de PAM separada ainda pode ser necessária.
Não. A hospedagem local pode aumentar o controle, mas também transfere a responsabilidade por atualizações, endurecimento de segurança, certificados, monitoramento, backup, resiliência e resposta a incidentes para a sua equipe.
Normalize por técnicos simultâneos, usuários nomeados, endpoints gerenciados, complementos, hospedagem, integrações, retenção de gravações, suporte e custo operacional de três anos. Um preço de capa baixo pode não representar a implantação necessária.
Teste a aplicação de identidade, o princípio do privilégio mínimo, acesso assistido e não assistido, elevação, transferência de arquivos, reinicialização, gravação, exportação de auditoria, integração, fluxos de trabalho móveis e que não sejam do Windows, e revogação de emergência.
Manter o BeyondTrust pode ser sensato quando seus fluxos de trabalho de credenciais, controles de acesso privilegiado, alcance de plataforma, modelo de appliance, evidências de auditoria ou integrações estabelecidas são mais valiosos do que simplificar o conjunto de ferramentas.
Escolha a alternativa certa ao BeyondTrust por modelo de controle, e não por contagem de recursos.