¿Puede alguien acceder a mi computadora de forma remota sin que yo lo sepa?
Si alguna vez te has preguntado si alguien puede acceder a tu computadora de forma remota sin que lo sepas, la respuesta es sí, y es un riesgo cibernético real. Esta guía explica cómo ocurren las estafas de acceso remoto, cómo saber si alguien está controlando tu PC en secreto y qué pasos tomar para asegurar tus datos.
Por Tyler Publicado en 09/10/2026


¿Puede alguien acceder a mi computadora de forma remota sin que yo lo sepa?
Desafortunadamente, sí; y es una de las amenazas cibernéticas más engañosas y peligrosas en la actualidad. La tecnología de acceso remoto permite a los usuarios controlar una computadora desde un dispositivo o ubicación diferente, lo cual es útil para el trabajo remoto o el soporte de TI remoto. Sin embargo, los piratas informáticos pueden aprovechar estas mismas herramientas para espiar su sistema, a menudo sin que usted lo sepa.
Las estafas de acceso remoto suelen comenzar cuando los delincuentes engañan a usuarios desprevenidos para que les concedan el control. Una vez que obtienen acceso, sus archivos privados, su identidad personal e incluso su información financiera pueden verse comprometidos. Saber cómo detectar si alguien está accediendo a su computadora de forma remota es fundamental para mantener su vida digital segura.
Esta guía lo guía a través de las señales de advertencia de que alguien puede estar viendo o controlando en secreto su computadora, y los pasos que puede tomar para salvaguardar su privacidad, sus datos y su dinero de los ciberdelincuentes. Ya sea que se pregunte si alguien puede acceder a mi computadora de forma remota sin que yo lo sepa o simplemente quiera aprender a buscar intrusiones ocultas, la información a continuación le ayudará a mantenerse protegido.
¿Cómo funcionan las estafas de acceso remoto?
Las estafas de acceso remoto suelen desarrollarse cuando los ciberdelincuentes engañan a los usuarios para que les otorguen el control de sus computadoras. Si bien algunos piratas informáticos dependen de herramientas avanzadas y habilidades de programación, la mayoría prefiere un enfoque más simple, manipulando a las personas a través de la ingeniería social. En lugar de irrumpir, lo engañan para que usted mismo abra la puerta.
Un ejemplo clásico proviene de una alerta del FBI que advierte sobre llamadas de soporte técnico falsas. Los estafadores fingían ser representantes de empresas reconocidas como Microsoft o Amazon, convenciendo a las víctimas para que instalaran programas de acceso remoto que daban en secreto a los delincuentes el control total de sus sistemas.
Así es como suelen desarrollarse estas estafas:
- El falso soporte técnico se pone en contacto: Es posible que recibas una llamada telefónica, un mensaje de texto o un correo electrónico de alguien que dice ser de una empresa de confianza. A veces, los estafadores incluso publican números de atención al cliente falsos en línea con la esperanza de que te pongas en contacto con ellos primero.
- Crean una falsa sensación de urgencia: Una vez que consiguen tu atención, estos impostores advierten que tu ordenador o cuenta se ha visto comprometida. Su objetivo es hacerte entrar en pánico para que obedezcas rápidamente. Pueden afirmar que tu dispositivo está infectado con un virus o que tu cuenta bancaria está siendo atacada.
- Te convencen para instalar una herramienta de acceso remoto: Haciéndose pasar por técnicos serviciales, te piden que descargues un programa de escritorio remoto como AnyDesk, TeamViewer o RemotePC. En el momento en que concedes el permiso, obtienen el mismo control sobre tu ordenador que tienes tú.
- El hacker toma el control total: Una vez establecido el acceso remoto, el estafador puede explorar archivos, capturar datos confidenciales, cambiar la configuración e incluso iniciar sesión en tu correo electrónico o cuentas bancarias.
- Te bloquean el acceso y te extorsionan: Algunos estafadores van más allá alterando tus contraseñas o implementando ransomware para bloquear el acceso. Luego pueden exigir dinero o criptomonedas antes de restaurar el control.
Protegerte significa mantener la cautela. Nunca confíes en mensajes o llamadas no solicitados de soporte técnico. Si alguien insiste en que instales software remoto para «solucionar» un problema, cuelga inmediatamente y verifica directamente a través del sitio web oficial de la empresa.
Mantente seguro en línea: Utiliza herramientas de seguridad confiables y supervisa tus cuentas en busca de actividad sospechosa. Una sólida protección digital es tu primera línea de defensa contra las estafas de acceso remoto.
Cómo detectar el acceso remoto a un ordenador (5 sencillos pasos)
Si estás intentando aprender a comprobar si alguien está accediendo de forma remota a tu ordenador con Windows 10 o cualquier otro sistema operativo, los siguientes pasos te ayudarán a confirmar si tu dispositivo ha sido comprometido.
1. Vigila si hay signos obvios de intrusión
No todos los hackers se ocultan en las sombras; muchos dejan rastros digitales que son fáciles de detectar si sabes qué buscar. Aquí tienes algunos indicadores claros de que alguien podría estar accediendo de forma remota a tu ordenador:
- Actividad inusual en la cuenta: Si notas inicios de sesión no autorizados, nuevos perfiles de usuario o cambios inesperados en tus datos personales, podría significar que alguien ha obtenido acceso a tus cuentas y está realizando modificaciones en segundo plano.
- Movimientos misteriosos del ratón: Un cursor en movimiento que no has tocado es una señal de alerta importante. En un caso conocido, un trabajador de una planta de agua en Florida evitó un ciberataque tras detectar movimientos de ratón inexplicables en su pantalla, lo que demuestra que la vigilancia da sus frutos.
- Dispositivos lentos o sobrecalentados: Los intrusos remotos a menudo consumen los recursos del sistema al transferir datos o instalar software malicioso en segundo plano. Si tu computadora se vuelve repentinamente lenta o inusualmente templada, es posible que esté trabajando más de la cuenta porque otra persona también la está usando.
- Ventanas emergentes extrañas o ventanas de comandos aleatorias: Una avalancha de ventanas emergentes inesperadas o actividad espontánea del Símbolo del sistema podría indicar una conexión oculta o un proceso malicioso en ejecución en tu sistema.
- Alertas de antivirus repetidas: Las múltiples advertencias de tu software de seguridad no deben pasarse por alto. Podrían ser la forma en que tu sistema señala intentos de acceso no autorizados.
- Micrófono o cámara web activos: Si la luz de tu micrófono o cámara se enciende cuando no los estás usando, es una señal de advertencia grave. Un hacker podría estar espiando o grabando de forma remota sin tu consentimiento.
Detectar tan solo una de estas señales de alerta debe motivar una acción inmediata: desconéctate de internet, ejecuta un análisis de seguridad completo e investiga más a fondo para asegurar tu sistema.
2. Revisa la actividad reciente en tu computadora
Si alguien ha obtenido acceso remoto a tu dispositivo, a menudo aparecerán rastros de su actividad en los registros de tu sistema o en el historial del navegador. Al revisar estas áreas, puedes identificar rápidamente un comportamiento sospechoso que podría indicar una intrusión.
A continuación, te indicamos cómo inspeccionar tu dispositivo en busca de actividad inusual:
Comprueba los archivos y aplicaciones abiertos recientemente.
- Windows: Abre el menú Inicio y busca en Aplicaciones recientes para ver a qué programas se ha accedido más recientemente.
- Mac: Haz clic en el icono de Apple en la esquina superior izquierda y selecciona Elementos recientes para ver los archivos y aplicaciones que se han abierto.
- Navegadores: Revisa tu historial de navegación en busca de sitios web, descargas o extensiones que no reconozcas. En Google Chrome, puedes abrir Mi actividad para ver todas las búsquedas, sitios web y descargas recientes; toma nota de cualquier elemento sospechoso o fuera de lugar.
Busca intentos de inicio de sesión inusuales.
Los intentos de inicio de sesión fallidos o a altas horas de la noche pueden indicar que alguien está intentando acceder a tu computadora de forma remota.
- Windows: Vaya a Panel de control > Sistema y seguridad > Herramientas administrativas > Visor de eventos. En el panel izquierdo, haga clic en Seguridad para revisar todos los eventos de inicio de sesión registrados.
- Mac: Apple no incluye un visor de historial de inicio de sesión integrado, pero puede utilizar herramientas de monitoreo de terceros de confianza para comprobar si hay conexiones remotas o inicios de sesión no autorizados.
Inspeccione los registros del sistema en busca de actividad de acceso remoto.
- Windows: Presione Windows + R, escriba `eventvwr` y presione Intro para abrir el Visor de eventos. Aquí puede explorar los registros que graban cada acción del sistema, incluidos los eventos de acceso remoto.
- Mac: Abra el Finder, vaya a Aplicaciones > Utilidades y abra la Consola. Revise los registros del sistema en busca de direcciones IP desconocidas o registros de conexión.
Revisar periódicamente estos registros e historiales le ayuda a detectar intrusiones de forma temprana, antes de que los hackers puedan robar información confidencial o causar daños graves.
3. Busque programas de acceso remoto instalados
Si sospecha que alguien podría acceder a su computadora de forma remota sin su conocimiento, una de las formas más rápidas de confirmarlo es comprobar si hay software de acceso remoto instalado en su sistema. Los ciberdelincuentes suelen utilizar herramientas legítimas para obtener y mantener el control sobre un dispositivo sin levantar sospechas inmediatas.
A continuación, se muestra cómo identificarlos:
Compruebe los procesos activos.
- Windows: Presione Ctrl + Shift + Esc para abrir el Administrador de tareas. Revise la lista de aplicaciones activas y procesos en segundo plano. Si ve herramientas de acceso remoto en ejecución que usted no instaló, es un fuerte indicador de actividad no autorizada.
- Mac: Presione Comando + Espacio, escriba Monitor de Actividad y presione Intro (o haga clic en el icono de la lupa y búsquelo). Una vez abierto, explore las aplicaciones y procesos activos en busca de herramientas de conexión remota desconocidas.
Busque en sus aplicaciones instaladas.
- Windows: Vaya a Panel de control > Programas > Programas y características para ver todo el software instalado. Revise detenidamente la lista en busca de nombres como AnyDesk, TeamViewer, RemotePC o LogMeIn.
- Mac: Abra el Finder, seleccione Aplicaciones y revise la carpeta en busca de aplicaciones de escritorio remoto que no reconozca.
Si encuentra un programa que no recuerda haber instalado, no lo abra. Desconecte el internet, desinstale el software y ejecute un análisis completo de malware. Eliminar rápidamente las herramientas de acceso remoto no autorizadas es clave para prevenir más brechas.
4. Revise la configuración de su firewall
Un cortafuegos configurado correctamente actúa como barrera entre su ordenador y los usuarios no autorizados. Sin embargo, si los estafadores ya tienen acceso remoto, es posible que modifiquen discretamente las reglas de su cortafuegos para crear puntos de entrada ocultos, lo que les permite volver a conectarse cuando lo deseen. Comprobar la configuración de su cortafuegos puede ayudar a descubrir y bloquear estas conexiones de puerta trasera.
A continuación, se indica cómo revisar la configuración de su cortafuegos:
- Para usuarios de Windows:
Paso 1. Pulse Windows + X y abra el Panel de control.
Paso 2. Vaya a Sistema y seguridad > Firewall de Windows Defender > Configuración avanzada.
Paso 3. En el panel izquierdo, examine tanto las Reglas de entrada como las Reglas de salida en busca de entradas desconocidas o sospechosas.
Paso 4. Si ve una regla que no parece legítima, haga clic con el botón derecho en ella y seleccione Deshabilitar regla para bloquear la conexión temporalmente.
Paso 5. Antes de eliminar o deshabilitar permanentemente cualquier regla, investigue su propósito; algunas pueden pertenecer a programas de confianza.
- Para usuarios de Mac:
Paso 1. Haga clic en el menú Apple y abra Preferencias del Sistema.
Paso 2. Seleccione Seguridad y privacidad y, a continuación, vaya a la pestaña Cortafuegos.
Paso 3. Si su cortafuegos está desactivado, haga clic en el icono del candado en la esquina inferior izquierda, introduzca su contraseña de administrador y actívelo.
Paso 4. Haga clic en Opciones de firewall para ver todas las aplicaciones y servicios permitidos.
Paso 5. Revise detenidamente esta lista en busca de elementos desconocidos o sospechosos. Para bloquear una conexión no deseada, desmarque la casilla situada junto a la aplicación correspondiente.
Auditar regularmente las reglas de su cortafuegos garantiza que solo los programas de confianza tengan permiso para comunicarse con su sistema, lo que mantiene a los intrusos alejados y sus datos protegidos.
5. Ejecute un análisis antivirus completo
Los piratas informáticos suelen utilizar software malicioso para infiltrarse en los dispositivos, robar credenciales y mantener acceso oculto a su sistema. Ejecutar un análisis antivirus de confianza es una de las formas más eficaces de detectar y eliminar estas amenazas antes de que causen daños graves.
Una solución antivirus de buena reputación supervisa continuamente su dispositivo en tiempo real para bloquear programas sospechosos, intentos de suplantación de identidad (phishing) y conexiones remotas no autorizadas. Actúa como su primera línea de defensa, identificando y aislando el malware que podría permitir a los piratas informáticos tomar el control de su ordenador.
No obstante, tenga precaución y evite utilizar herramientas antivirus o "limpiadores de PC" gratuitos o desconocidos, ya que muchas de ellas ocultan malware o spyware en sus descargas. En su lugar, elija una solución de ciberseguridad fiable de un proveedor conocido como Aura, que ofrece protección avanzada y supervisión continua frente a las amenazas digitales en constante evolución.
Proteja su identidad y sus datos: Si un pirata informático ya ha accedido a su equipo, su información personal y financiera también puede estar en peligro. El uso de herramientas como Identity Guard puede ayudarle a detectar posibles robos de identidad de forma temprana, supervisar datos confidenciales en tiempo real y ofrecer hasta 1 millón de dólares en seguros para pérdidas relacionadas con fraudes.
Qué hacer si sospecha de un administrador remoto desconocido
Si sospecha que alguien ha obtenido acceso no autorizado a su computadora, actuar con rapidez es fundamental para proteger sus datos, cuentas y dispositivos. Los siguientes pasos le guiarán para asegurar tanto equipos Windows como Mac.
1. Desconéctese de Internet de inmediato
Desconecte su cable Ethernet o apague el Wi-Fi para cortar la conexión del pirata informático. Aunque cierto malware aún puede funcionar sin conexión, apagar por completo la computadora es la opción más segura para evitar un mayor acceso no autorizado.
2. Cambie todas las contraseñas usando un dispositivo seguro
Evite usar el dispositivo comprometido para actualizar sus contraseñas. Los registradores de pulsaciones de teclas (keyloggers) o el software espía pueden registrar sus nuevas credenciales. En su lugar, utilice un dispositivo de confianza, como su teléfono inteligente o la computadora de un amigo, para crear contraseñas seguras y únicas para su correo electrónico, redes sociales, banca y todas las demás cuentas en línea.
3. Ejecute un software antivirus y elimine los programas sospechosos
Analice su sistema en busca de malware y revise todos los programas instalados. Elimine cualquier aplicación que no reconozca o en la que no confíe.
- Windows: Verifique los programas instalados a través de Panel de control > Programas > Programas y características.
- Mac: Revise su carpeta de Aplicaciones en busca de software desconocido.
4. Haga una copia de seguridad de sus archivos y formatee su dispositivo
Realizar un restablecimiento de fábrica elimina el malware oculto y restaura su sistema a su estado original. Antes de formatear, haga una copia de seguridad de los archivos importantes en la nube o en un disco duro externo para evitar la pérdida de datos.
5. Asegure su enrutador Wi-Fi
Los piratas informáticos pueden aprovechar las vulnerabilidades de la red para acceder a otros dispositivos en su red doméstica. Proteja su enrutador con estos pasos:
- Cambie las credenciales de inicio de sesión predeterminadas y utilice contraseñas largas, complejas y únicas.
- Desactive la administración remota para evitar el acceso externo.
- Habilite el cifrado WPA3; si no está disponible, utilice WPA2.
- Actualice el firmware de su enrutador a la versión más reciente para corregir brechas de seguridad.
Tomar estas precauciones no solo elimina al intruso de su sistema, sino que también refuerza su seguridad digital general, lo que reduce el riesgo de futuros ataques.
Cómo prevenir futuros ataques de acceso remoto
Adoptar un enfoque proactivo es la forma más eficaz de proteger sus dispositivos contra el acceso remoto no autorizado. Mejorar su ciberhigiene ahora reduce la probabilidad de ser víctima de piratas informáticos en el futuro.
1. Utilice un gestor de contraseñas
Las contraseñas débiles o reutilizadas contribuyen a aproximadamente el 80 % de las brechas de seguridad. Un gestor de contraseñas dedicado facilita la generación, el almacenamiento y el autocompletado de contraseñas seguras y únicas para cada cuenta, eliminando el riesgo de utilizar credenciales fáciles de adivinar.
2. Active la autenticación multifactor (MFA)
Añadir un segundo paso de verificación mejora drásticamente la seguridad de la cuenta. Opciones como aplicaciones de autenticación, escaneos de huellas dactilares o tokens de seguridad garantizan que, incluso si su contraseña se ve comprometida, los piratas informáticos no puedan obtener acceso sin la verificación adicional.
3. Utilice una red privada virtual (VPN)
Una VPN cifra su actividad en línea, oculta su ubicación y protege sus datos contra la interceptación. Al asegurar su conexión a Internet, una VPN dificulta mucho que los ciberdelincuentes accedan de forma remota a su computadora.
4. Mantenga el software y las aplicaciones actualizados
Las actualizaciones periódicas corrigen las vulnerabilidades de seguridad que explotan los piratas informáticos. Active las actualizaciones automáticas siempre que sea posible y descargue software únicamente de fuentes oficiales. Si una actualización causa problemas, la mayoría de los programas le permiten volver a una versión anterior de forma segura.
5. Manténgase alerta ante el phishing
El phishing sigue siendo una de las formas más comunes en que los estafadores obtienen acceso no autorizado. Desconfíe de correos electrónicos, enlaces o archivos adjuntos sospechosos. Mantenerse informado sobre las nuevas tácticas de phishing puede prevenir el robo de identidad. Solo en 2022, los estadounidenses perdieron $40 millones debido a estafas de phishing.
6. Reporte actividad sospechosa
Si experimenta un acceso remoto no autorizado, repórtelo a autoridades como la Comisión Federal de Comercio (FTC). Reúna pruebas, como capturas de pantalla, para ayudar a los investigadores a rastrear a los ciberdelincuentes y proteger a otros.
Incluso los dispositivos conocidos por su sólida seguridad, como iOS y macOS, no son completamente inmunes. Los piratas informáticos pueden atacar tanto a Mac como a otros sistemas por igual.
Para una protección integral, considere herramientas como Identity Guard, que ofrecen protección contra el robo de identidad, monitorean datos confidenciales y protegen dispositivos y finanzas contra ciberamenazas. Mantenerse alerta y utilizar soluciones de seguridad avanzadas lo mantiene un paso adelante de los estafadores.
Consejo adicional: Utilice software de acceso remoto seguro como AnyViewer
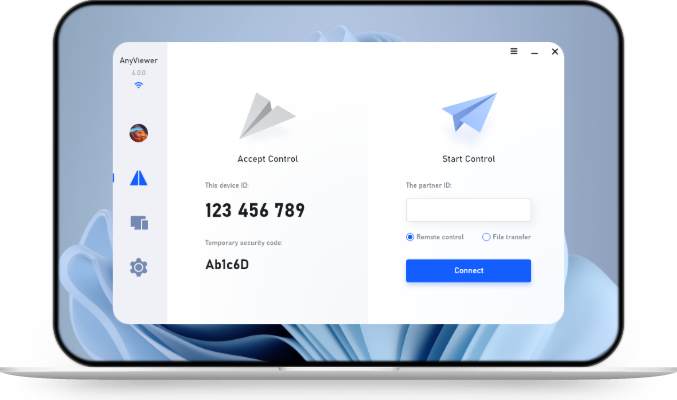
Si realmente necesitas acceder a tu computadora de forma remota, ya sea por trabajo, soporte técnico o uso personal, confía siempre en software seguro y cifrado. AnyViewer es un excelente ejemplo de una solución de acceso remoto seguro diseñada teniendo en cuenta tanto el rendimiento como la protección.
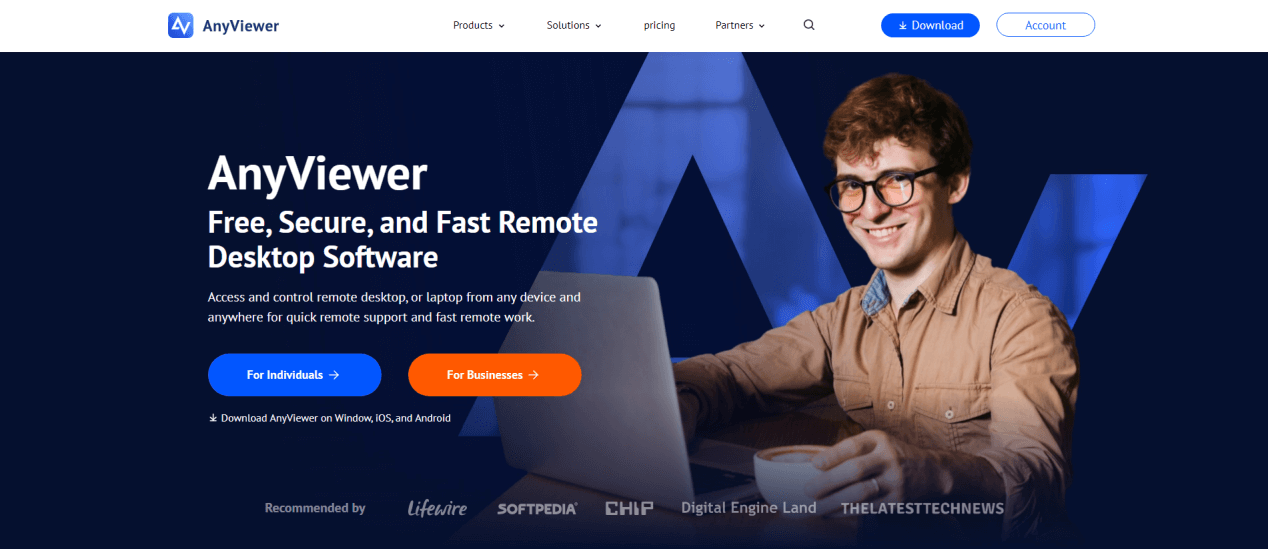
A diferencia de los programas riesgosos de terceros que suelen ser explotados por estafadores, AnyViewer utiliza cifrado de extremo a extremo, autenticación de dos factores y autorización de dispositivos para garantizar que solo los usuarios verificados puedan conectarse. Sus conexiones rápidas y de baja latencia lo hacen ideal para profesionales de negocios, técnicos de TI o trabajadores remotos que necesitan controlar sus PC de manera segura desde cualquier lugar.
Además, AnyViewer ofrece compatibilidad multiplataforma (Windows, macOS, iOS, Android) y admite transferencia de archivos, grabación de sesiones y acceso desatendido, todo ello manteniendo estrictos protocolos de seguridad. Al utilizar una herramienta de escritorio remoto legítima y de nivel empresarial como AnyViewer, puedes disfrutar de la comodidad del control remoto sin comprometer tu seguridad digital.
Conclusión
Entonces, ¿puede alguien acceder a mi computadora de forma remota sin que yo lo sepa? Lamentablemente, sí; pero si te mantienes alerta y sabes cómo comprobar si alguien está accediendo de forma remota a tu computadora con Windows 10, puedes detectarlo y detenerlo a tiempo.
Recuerda que la conciencia es tu defensa más fuerte. Al reconocer las señales de advertencia de acceso no autorizado, actualizar regularmente tus sistemas, usar MFA y VPN, y practicar hábitos de navegación seguros, reduces drásticamente tu exposición a ataques de acceso remoto.
Y si el acceso remoto es una necesidad en tu flujo de trabajo diario, soluciones confiables como AnyViewer te permiten mantenerte conectado con confianza, combinando facilidad de uso con una seguridad sólida como una roca.
Tu computadora es tu hogar digital; mantén las puertas cerradas con llave, supervisa quién entra y nunca entregues las llaves a un desconocido.
 como fuente preferida en Google